

Le périmètre qui n’existe plus
Durant l’essentiel de l’histoire de la sécurité réseau en entreprise, le modèle mental était simple : il y a un intérieur et un extérieur, et votre rôle est de garder les menaces à l’extérieur. On installait un pare-feu, on distribuait des accès VPN, et tout ce qui franchissait le périmètre était considéré comme fiable. L’analogie du château fort et de ses douves était juste, et à l’époque où les utilisateurs travaillaient à leur bureau dans des immeubles et se connectaient à des serveurs d’un datacenter sur site, ce modèle fonctionnait raisonnablement bien.
Ce modèle n’est pas défaillant. Il est obsolète. Les conditions qui le faisaient fonctionner n’existent plus pour la plupart des organisations. Vos utilisateurs se connectent depuis leur domicile, des hôtels et des aéroports. Vos workloads tournent sur AWS, GCP et Azure. Vos applications critiques sont des produits SaaS hébergés par des fournisseurs qui ont peut-être eux-mêmes des dépendances que vous n’avez jamais auditées. L’« intérieur » de votre réseau est désormais partout et nulle part à la fois.
Les conséquences du maintien d’un modèle de sécurité centré sur le périmètre dans cet environnement n’ont rien d’hypothétique. La compromission de SolarWinds en 2020, qui a touché le Trésor américain, le Département d’État et des milliers d’organisations privées, s’est appuyée en partie sur des mouvements latéraux à travers des réseaux internes de confiance : une fois à l’intérieur du périmètre, l’attaquant s’est déplacé librement pendant des mois. L’hypothèse de confiance interne était la vulnérabilité. Zero Trust est la réponse architecturale à cette hypothèse.
Trois principes, pas un produit
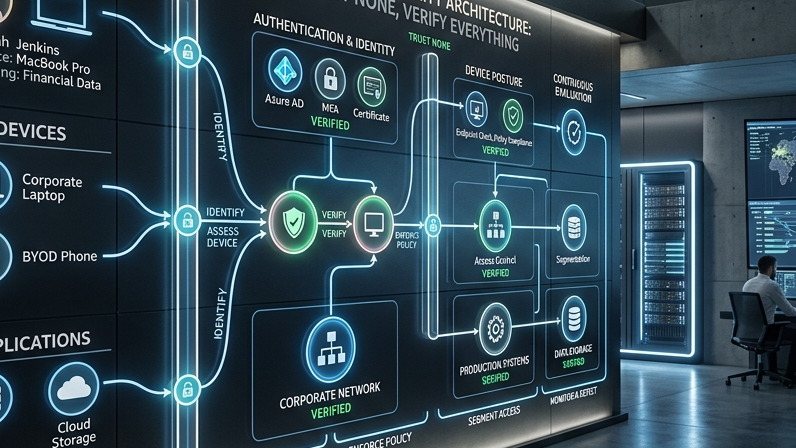
Zero Trust n’est pas une catégorie de produits qu’on achète et qu’on déploie. C’est une philosophie de sécurité qui se traduit dans les décisions d’architecture, l’application des politiques et les pratiques d’exploitation. Le discours commercial des éditeurs qui vendent des « solutions Zero Trust » a considérablement brouillé ce point, car l’étiquette s’est accolée à des produits précis, au point de surestimer ce qu’un produit seul peut apporter.
Le National Institute of Standards and Technology (NIST) définit Zero Trust autour de trois principes fondamentaux, et bien les comprendre est un préalable à de bonnes décisions d’architecture.
Vérifier explicitement. Chaque demande d’accès, quel que soit l’utilisateur, l’appareil ou la ressource, doit être authentifiée et autorisée à partir de tous les signaux disponibles. C’est une rupture avec le modèle du périmètre, où se trouver dans le réseau valait déjà authentification. Dans une architecture Zero Trust, l’emplacement sur le réseau ne confère aucun privilège. L’identité, l’état de santé de l’appareil, le contexte applicatif et les signaux de comportement contribuent tous à des décisions d’accès prises en continu, pas seulement à la connexion.
Appliquer le moindre privilège. Les utilisateurs et les workloads doivent disposer exactement des permissions nécessaires à la tâche qu’ils exécutent, ni plus ni moins. Ce principe de sécurité n’est pas nouveau, mais Zero Trust l’applique avec plus de rigueur. L’accès juste-à-temps (élever des privilèges pour une tâche précise, puis les retirer) et l’accès juste-suffisant (limiter les ressources qu’un compte de service peut atteindre) en sont les mises en pratique. L’objectif est de réduire le rayon d’impact : si un identifiant est compromis, l’attaquant ne peut accéder qu’à ce que cet identifiant était autorisé à atteindre.
Supposer la compromission. Concevez vos systèmes comme si un attaquant avait déjà un point d’appui dans votre réseau. Cela signifie segmenter les ressources pour que la compromission de l’une ne donne pas accès aux autres, chiffrer les données en transit et au repos, même sur les réseaux internes, et investir dans la détection et la réponse en plus de la prévention. La sécurité du périmètre est optimisée pour la prévention. Zero Trust est optimisé pour le confinement et la détection rapide quand la prévention échoue, ce qui, à l’échelle de l’entreprise, finit par arriver.
Les composants d’architecture qui mettent ces principes en œuvre
Traduire les principes de Zero Trust en une architecture opérationnelle demande des composants techniques précis qui fonctionnent ensemble. Pris isolément, ces composants ne sont pas nouveaux, et la plupart des organisations en ont déjà certains. Ce qui change, c’est la façon de les intégrer et le rôle de l’emplacement sur le réseau (aucun) par rapport à l’identité et à l’état de santé de l’appareil (tout).
Fournisseur d’identité (IdP) : la base d’une architecture Zero Trust. Okta, Azure AD et Google Workspace sont les choix dominants en entreprise. L’IdP fait autorité sur l’identité des utilisateurs, gère l’authentification (MFA comprise) et émet les jetons que les autres systèmes valident. Chaque demande d’accès commence ici. Si votre IdP tombe, vos utilisateurs ne peuvent plus travailler : c’est pourquoi une architecture de haute disponibilité pour l’IdP n’est pas facultative.
Confiance dans l’appareil : au-delà de l’identité de l’utilisateur, Zero Trust demande de vérifier que l’appareil à l’origine de la requête respecte votre référentiel de sécurité. Est-il géré par votre MDM ? Ses correctifs système sont-ils à jour ? Le disque est-il chiffré ? La protection des terminaux est-elle active ? Des outils de gestion des appareils mobiles (MDM) comme Jamf ou Microsoft Intune, combinés à des outils de détection et de réponse sur les terminaux (EDR), fournissent le signal. La difficulté est d’appliquer des politiques d’accès fondées sur l’état de l’appareil sans créer assez de friction pour que les utilisateurs cherchent des contournements.
Micro-segmentation : au lieu d’autoriser toute communication entre tous les éléments d’un segment réseau, la micro-segmentation définit des listes d’autorisation explicites entre les workloads. Un serveur web peut joindre la base de données. La base de données ne peut pas initier de connexions sortantes. Une application RH peut joindre le service de paie. Rien d’autre ne le peut. Des outils comme Illumio et VMware NSX mettent en œuvre la micro-segmentation au niveau du réseau. Des service meshes comme Istio la mettent en œuvre au niveau applicatif. Les deux approches ajoutent une complexité d’exploitation à mettre en balance avec le bénéfice de sécurité.
Vérification continue : à la différence du modèle du périmètre, où l’authentification a lieu une seule fois à la connexion, les systèmes Zero Trust réévaluent l’accès en continu. Les jetons de session ont une durée de vie courte. Un comportement anormal (connexion depuis le Vietnam alors que l’utilisateur se connecte d’ordinaire depuis Singapour, accès à une base de données à 3 h du matin alors que l’utilisateur travaille aux heures de bureau) déclenche des étapes d’authentification supplémentaires ou la fin de la session. C’est le principe « supposer la compromission » mis en pratique : on ne fait pas confiance à une session parce qu’elle s’est correctement authentifiée il y a 8 heures.
Zero Trust et VPN : une comparaison honnête
Les VPN ne sont pas peu sûrs par nature. C’est un outil qui résout un problème précis, créer un tunnel chiffré entre un appareil distant et un réseau, et ils le résolvent raisonnablement bien dans leurs limites de conception. Le souci, c’est que le problème qu’ils résolvent n’est plus le bon pour beaucoup d’organisations modernes.
Lorsqu’un utilisateur se connecte par VPN, il obtient en général l’accès à un segment réseau, pas à une application précise. Selon la configuration du VPN, cela peut signifier l’accès à de nombreuses ressources que l’utilisateur n’a aucune raison légitime d’atteindre. Dans une étude de Zscaler de 2021, 76 % des professionnels de la sécurité indiquaient que les utilisateurs de VPN ont souvent un accès plus large que ce que leur rôle exige. Cela contredit le principe du moindre privilège et découle directement de l’architecture des VPN : le VPN accorde un accès réseau, et l’accès aux applications est contrôlé (quand il l’est) par des mécanismes distincts, souvent incohérents.
Les VPN posent aussi un problème de performance à grande échelle. Faire transiter le trafic par un concentrateur VPN crée des contraintes de latence et de capacité qui deviennent aiguës quand une grande partie des effectifs est à distance. Des organisations dont les VPN étaient dimensionnés pour 20–30 % de présence à distance avant la pandémie les ont vus céder quand 80 % ou plus des effectifs sont passés à distance en 2020.
Les outils d’accès réseau Zero Trust (ZTNA), comme Zscaler Private Access, Cloudflare Access ou Palo Alto Prisma Access, remplacent le VPN par un contrôle d’accès au niveau de l’application. Les utilisateurs s’authentifient auprès du proxy ZTNA, qui évalue leur identité et l’état de leur appareil, puis leur donne accès aux applications pour lesquelles ils sont autorisés. Le trafic est acheminé directement vers l’application au lieu de transiter par un concentrateur. L’accès est circonscrit, auditable et révocable au niveau de l’application plutôt qu’au niveau du réseau.
Feuille de route de mise en œuvre : comment les organisations s’y prennent réellement
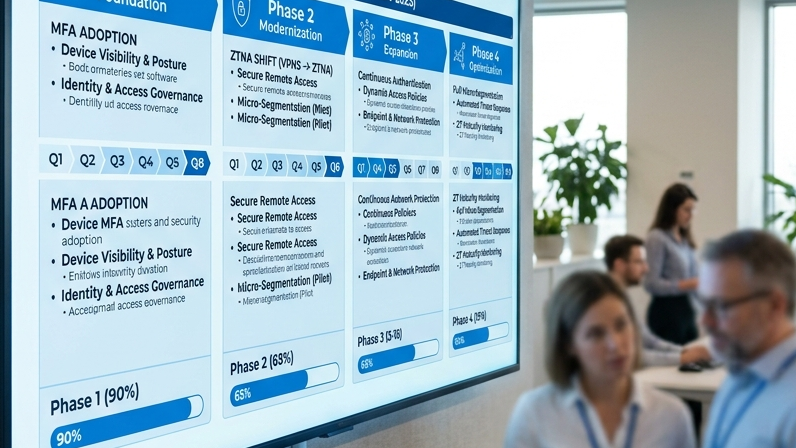
La transformation Zero Trust est un programme de plusieurs années, pas un déploiement de produit. Les organisations qui ont mené à bien des mises en œuvre significatives suivent en général une approche par phases, qui apporte des améliorations de sécurité à chaque étape au lieu d’exiger une transformation complète avant d’en tirer le moindre bénéfice.
Phase 1 – Consolidation de l’identité (3–6 mois) : regrouper l’authentification dans un seul IdP. Activer la MFA pour tous, non comme une préférence facultative de l’utilisateur mais comme une politique appliquée de façon stricte. Auditer les comptes de service et supprimer les identifiants inutilisés. Cette phase à elle seule ferme une part importante des vecteurs d’attaque courants. Le rapport Verizon Data Breach Investigations Report 2022 indiquait que 80 % des violations impliquant du piratage utilisaient des identifiants compromis.
Phase 2 – Gestion des appareils (3–6 mois) : inscrire tous les terminaux dans le MDM. Définir des référentiels d’état de santé des appareils et en faire une condition d’accès. Déployer l’EDR sur tout le parc. Commencer à intégrer les signaux d’état des appareils dans les décisions de politique d’accès. À la fin de la phase 2, vous savez que les appareils qui se connectent à vos systèmes sont gérés et respectent votre référentiel de sécurité.
Phase 3 – Contrôle d’accès aux applications (6–12 mois) : remplacer le VPN par le ZTNA pour l’accès distant aux applications internes. Mettre en place le SSO avec votre IdP sur toutes les applications métier (c’est plus difficile qu’il n’y paraît : beaucoup d’applications héritées ne prennent pas en charge les flux SAML/OIDC modernes). Commencer à appliquer des politiques d’accès conditionnel qui prennent en compte l’état de l’appareil, le comportement de l’utilisateur et les signaux de risque.
Phase 4 – Segmentation des workloads (6–12 mois) : appliquer la micro-segmentation aux workloads critiques. Définir des listes d’autorisation explicites pour la communication entre services. Mettre en place le TLS mutuel pour le trafic interne entre services. Construire l’infrastructure de journalisation et de supervision qui détecte les mouvements latéraux anormaux. À la fin de la phase 4, votre environnement a nettement réduit le rayon d’impact de toute compromission.
Les pièges courants : là où les transformations Zero Trust s’enlisent
Les modes d’échec des mises en œuvre Zero Trust sont bien documentés, car beaucoup d’organisations s’y sont essayées. Les connaître à l’avance est le moyen le plus sûr de les éviter.
Une architecture initiale trop complexe. Les organisations qui tentent de mettre en place toute l’architecture Zero Trust dans un seul programme s’enlisent souvent, parce que le périmètre est trop vaste pour garder l’élan. L’approche par phases décrite plus haut fonctionne parce que chaque phase apporte des améliorations de sécurité tangibles qui justifient la poursuite de l’investissement. Une « transformation Zero Trust complète » en une seule phase est un programme de plusieurs années sans livrable intermédiaire, donc vulnérable aux coupes budgétaires quand les priorités de l’organisation changent.
Une friction pour l’utilisateur qui pousse aux contournements. Zero Trust ajoute de la friction à l’expérience utilisateur : demandes de MFA, obligation d’enregistrer les appareils, politiques d’accès conditionnel qui bloquent les appareils non gérés. Si la friction est excessive, les utilisateurs trouvent des contournements : transférer leur messagerie professionnelle vers des comptes personnels, utiliser des appareils personnels pour éviter l’enrôlement MDM, partager des identifiants pour contourner un accès bloqué par la politique. Ces contournements recréent les failles de sécurité que vous cherchiez à fermer. Réussir l’expérience utilisateur demande l’avis de vrais utilisateurs, pas seulement des équipes sécurité.
Traiter Zero Trust comme un projet ponctuel. Les politiques d’accès adaptées aujourd’hui ne le seront plus dans 18 mois, à mesure que l’activité change, que de nouvelles applications s’ajoutent et que les menaces évoluent. Zero Trust demande un engagement opérationnel continu : cycles de revue des politiques, application de la conformité des appareils, analyse des journaux et réponse aux incidents. Les organisations qui le traitent comme un projet à terminer plutôt que comme une pratique à entretenir voient généralement leur niveau de Zero Trust se dégrader dans les 12–24 mois suivant la mise en œuvre initiale.
Construire Zero Trust avec GTEMAS
La pratique sécurité de GTEMAS travaille avec des organisations à tous les stades de maturité Zero Trust : de l’évaluation initiale et de l’élaboration de la feuille de route à la mise en œuvre technique de composants précis, jusqu’aux opérations de sécurité managées. Notre approche part de votre modèle de menaces et de votre profil de risque réels, sans supposer qu’un cadre générique s’applique tel quel à votre contexte.
Une transformation Zero Trust implique des choix technologiques qui structureront votre architecture de sécurité pendant des années. Bien faire les choix fondamentaux (sélection de l’IdP, approche de gestion des appareils, stratégie de segmentation) compte plus que d’avancer vite sur une mauvaise voie. Si votre organisation cherche par où commencer ou comment accélérer une initiative Zero Trust existante, nous pouvons fournir une évaluation structurée et une feuille de route de mise en œuvre réaliste.