

もはや存在しない境界
企業のネットワークセキュリティの歴史の大半で、考え方は単純でした。内側と外側があり、悪いものを外側に留めておくのが仕事です。ファイアウォールを築き、VPNの認証情報を発行し、境界を通過したものは信頼できるとみなしました。城と堀のたとえは的を射ており、ユーザーがオフィスビルの机に座ってオンプレミスのデータセンターのサーバーに接続していた時代には、それなりにうまく機能しました。
このモデルは、壊れたのではありません。時代遅れになったのです。これが機能する前提となっていた条件は、多くの組織でもはや存在しません。ユーザーは、自宅のネットワーク、ホテル、空港から接続します。ワークロードはAWS、GCP、Azureで動きます。事業に欠かせないアプリケーションは、ベンダーがホストするSaaSで、そのベンダーにも、監査したことのない別のベンダーへの依存があるかもしれません。ネットワークの「内側」は、今や至る所にあり、同時にどこにもありません。
こうした環境で境界中心のセキュリティモデルを維持することの結果は、仮定の話ではありません。2020年のSolarWindsの侵害は、米国財務省、国務省、数千の民間組織に影響を与えました。この侵害は、信頼された内部ネットワークでの横方向の移動を一因として実行されました。攻撃者は境界の内側に入ると、数か月にわたって自由に動き回ったのです。内部は信頼できるという前提が、脆弱性でした。ゼロトラストは、その前提に対するアーキテクチャ上の答えです。
製品ではなく、3つの原則
ゼロトラストは、購入して展開できる製品カテゴリではありません。アーキテクチャの判断、ポリシーの適用、運用の実務に現れるセキュリティの考え方です。「ゼロトラストソリューション」を売るベンダーのマーケティングが、この点をかなり曖昧にしてきました。この呼び名が特定の製品に結びつけられ、どんな単一の製品にも提供できる以上のことを提供できるかのように語られているからです。
米国国立標準技術研究所(NIST)は、ゼロトラストを3つの中核となる原則で定義しています。これらを明確に理解することが、適切なアーキテクチャの判断を下すための前提です。
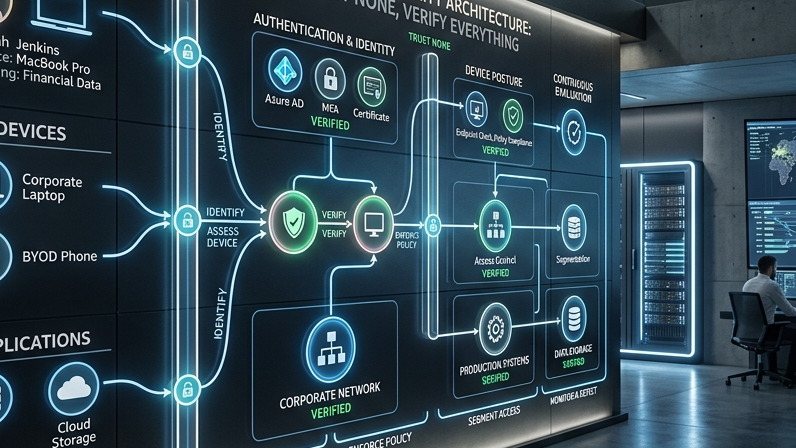
明示的に検証する。あらゆるユーザー、あらゆるデバイスから、あらゆるリソースへのアクセス要求は、利用できるすべてのシグナルを使って、認証され、認可されるべきです。ネットワークの内側にいること自体が一種の認証だった境界モデルからの転換です。ゼロトラストのアーキテクチャでは、ネットワーク上の場所は権限を与えません。ID、デバイスの状態、アプリケーションの文脈、行動のシグナルのすべてが、アクセスの判断に寄与し、その判断はログイン時だけでなく、継続的に行われます。
最小権限でアクセスさせる。ユーザーとワークロードには、実行するタスクに必要な権限を、過不足なく与えるべきです。セキュリティで新しい原則ではありませんが、ゼロトラストはこれをより厳密に運用します。実践の形は、ジャストインタイムアクセス(特定のタスクのために権限を昇格し、その後に外す)と、ジャストイナフアクセス(サービスアカウントが到達できるリソースを絞る)です。目的は、被害の及ぶ範囲を最小にすることです。認証情報が漏れても、攻撃者がアクセスできるのは、その認証情報に許可されていた範囲だけになります。
侵害を前提にする。攻撃者がすでにネットワーク内に足場を築いているものとして、システムを設計します。具体的には、1つが侵害されても他に及ばないようリソースを分割すること、内部のネットワークでも転送中と保存時のデータを暗号化すること、そして防御と並んで検知と対応の能力に投資することです。境界のセキュリティは、防御に最適化されています。ゼロトラストは、防御が破られたとき、つまりエンタープライズの規模ではいずれ必ず破られるとき、被害を封じ込めて素早く検知することに最適化されています。
これらの原則を実装するアーキテクチャの構成要素
ゼロトラストの原則を動くアーキテクチャにするには、特定の技術コンポーネントが連携する必要があります。個々の要素は新しいものではなく、多くの組織はすでにいくつかを持っています。変わるのは、それらをどう統合するか、そしてネットワーク上の場所の役割(なし)と、IDとデバイスの状態の役割(すべて)です。
IDプロバイダー(IdP):ゼロトラストアーキテクチャの土台です。企業で主流の選択肢は、Okta、Azure AD、Google Workspaceです。IdPはユーザーIDの権威となり、認証(MFAを含む)を処理し、他のシステムが検証するトークンを発行します。すべてのアクセス要求はここから始まります。IdPが止まればユーザーは仕事ができないため、IdPの高可用性アーキテクチャは省けません。
デバイスの信頼:ユーザーIDに加えて、ゼロトラストでは、要求を出すデバイスが自社のセキュリティ基準を満たしていることの検証が必要です。MDMで管理されているか。OSのパッチは最新か。ディスクは暗号化されているか。エンドポイント保護は有効か。JamfやMicrosoft IntuneなどのMDM(Mobile Device Management)ツールと、EDR(Endpoint Detection and Response)ツールを組み合わせて、シグナルを得ます。難しいのは、デバイスの状態に基づくアクセスポリシーを、ユーザーが回避策を探すほどの摩擦を生まずに適用することです。
マイクロセグメンテーション:ネットワークセグメント内で全対全の通信を許すのではなく、マイクロセグメンテーションは、ワークロード間の許可リストを明示的に定義します。Webサーバーはデータベースに到達できる。データベースは外向きの接続を開始できない。人事アプリケーションは給与サービスに到達できる。それ以外は何も到達できない。IllumioやVMware NSXは、ネットワーク層でマイクロセグメンテーションを実装します。Istioのようなサービスメッシュは、アプリケーション層で実装します。どちらの方式も運用の複雑さが増すため、セキュリティ上の利点と比べて検討する必要があります。
継続的な検証:認証がログイン時の一度だけだった境界モデルと違い、ゼロトラストのシステムはアクセスを継続的に再評価します。セッショントークンの有効期間は短くなります。通常はシンガポールからログインするユーザーがベトナムからログインした場合や、通常は勤務時間内に働くユーザーが午前3時にデータベースにアクセスした場合のような異常な行動は、追加の認証ステップやセッションの終了のきっかけになります。「侵害を前提にする」原則の運用です。8時間前に正しく認証されたからといって、そのセッションを信頼することはありません。
ゼロトラストとVPN:率直な比較
VPNが本質的に安全でないわけではありません。VPNは、リモートのデバイスからネットワークへの暗号化されたトンネルを作るという、特定の問題を解決するツールで、設計上の制約の範囲内ではその問題をそれなりにうまく解決します。問題は、VPNが解決する問題が、現代の多くの組織にとっては的外れになっていることです。
ユーザーがVPNで接続すると、通常は特定のアプリケーションではなく、ネットワークセグメントへのアクセスが得られます。VPNの構成によっては、ユーザーが正当に到達する必要のない多くのリソースにアクセスできることになります。Zscalerの2021年の調査では、セキュリティ担当者の76%が、VPNのユーザーが職務に必要な範囲より広いアクセス権を持つことが多いと答えています。これは最小権限の原則に反しており、VPNのアーキテクチャの直接の帰結です。VPNが与えるのはネットワークへのアクセスで、アプリケーションへのアクセスは、(行われるとしても)別々の統制で適用され、その統制は一貫しないことが多いのです。
VPNは、規模が大きくなると性能の問題も生みます。トラフィックをVPNコンセントレーター経由で迂回させると、遅延と容量の制約が生じ、従業員の大部分がリモートになると深刻になります。パンデミック前のリモート勤務の比率20–30%を想定してVPNを設計していた組織は、2020年に従業員の80%以上がリモートになったとき、VPNが限界に達しました。
ゼロトラストネットワークアクセス(ZTNA)のツール(Zscaler Private Access、Cloudflare Access、Palo Alto Prisma Access)は、VPNをアプリケーション単位のアクセス制御に置き換えます。ユーザーはZTNAプロキシに対して認証し、プロキシがIDとデバイスの状態を評価して、認可された特定のアプリケーションへのアクセスを与えます。トラフィックはコンセントレーターを経由して迂回せず、アプリケーションに直接向かいます。アクセスは、ネットワーク単位ではなくアプリケーション単位で、範囲を絞り、監査でき、取り消せます。
導入ロードマップ:組織は実際にどう進めているか
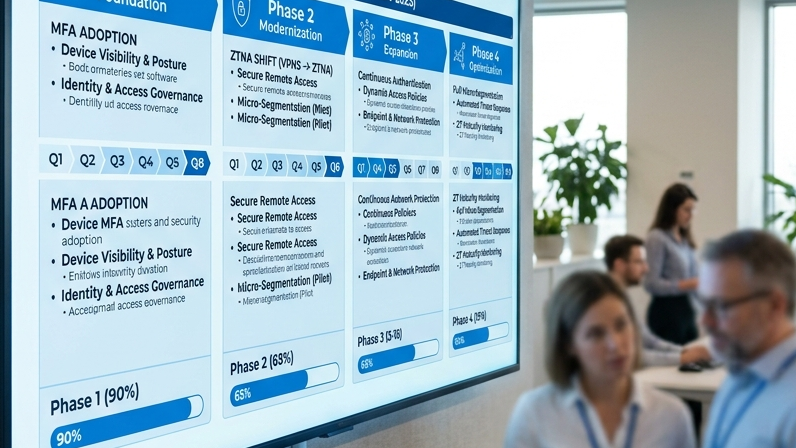
ゼロトラストへの移行は、製品の展開ではなく、複数年にわたるプログラムです。意味のあるゼロトラストの導入を完了した組織は、通常、段階的に進めます。全面的な移行が終わるまで効果が出ないのではなく、各フェーズでセキュリティの改善を届けます。
フェーズ1:IDの統合(3–6か月)。認証を単一のIdPに統合します。MFAを、ユーザーが任意で選ぶ設定ではなく、強制するポリシーとして全面的に有効にします。サービスアカウントを棚卸しし、使われていない認証情報を削除します。このフェーズだけで、よくある攻撃経路のかなりの割合を塞げます。Verizonの2022年のData Breach Investigations Reportによると、ハッキングを伴う侵害の80%で、漏洩した認証情報が使われていました。
フェーズ2:デバイス管理(3–6か月)。すべてのエンドポイントをMDMに登録します。デバイスの健全性の基準を定め、アクセスの条件として強制します。EDRをすべての端末に展開します。デバイスの健全性のシグナルを、アクセスポリシーの判断に取り込み始めます。フェーズ2の終わりには、自社のシステムに接続するデバイスが管理下にあり、セキュリティ基準を満たしていると分かります。
フェーズ3:アプリケーションのアクセス制御(6–12か月)。社内アプリケーションへのリモートアクセスで、VPNをZTNAに置き換えます。すべての業務アプリケーションでIdPとのSSOを実装します(言うほど簡単ではなく、多くのレガシーアプリケーションは、最新のSAML/OIDCのフローに対応していません)。デバイスの健全性、ユーザーの行動、リスクのシグナルを考慮する条件付きアクセスポリシーの適用を始めます。
フェーズ4:ワークロードのセグメント化(6–12か月)。重要なワークロードにマイクロセグメンテーションを適用します。サービス間の通信に、明示的な許可リストを定めます。内部のサービス間トラフィックに相互TLSを実装します。異常な横方向の移動を検知するためのログとモニタリングの基盤を作ります。フェーズ4の終わりには、環境は、あらゆる侵害に対して被害の及ぶ範囲が明確に小さくなっています。
よくある落とし穴:ゼロトラストの移行が止まる場所
ゼロトラストの導入で起きる失敗のパターンは、多くの組織が挑戦してきたため、よく記録されています。よくある落とし穴を事前に理解しておくことが、避けるための最も確実な道です。
初期のアーキテクチャが複雑すぎること。ゼロトラストのアーキテクチャ全体を1つのプログラムで実装しようとする組織は、範囲が大きすぎて勢いを保てず、止まってしまうことがよくあります。前述の段階的なアプローチが機能するのは、各フェーズが目に見えるセキュリティの改善を届け、投資の継続を正当化できるからです。1フェーズで行う「ゼロトラストへの全面移行」は、途中の成果物がない複数年のプログラムで、組織の優先順位が変わったときに予算削減の影響を受けやすくなります。
ユーザーの摩擦が回避策を生むこと。ゼロトラストは、MFAのプロンプト、デバイスの登録要件、管理外のデバイスをブロックする条件付きアクセスポリシーなど、ユーザー体験に摩擦を加えます。摩擦が過大だと、ユーザーは回避策を見つけます。業務メールを個人のアカウントに転送する、MDMへの登録を避けるために個人のデバイスを使う、ポリシーでブロックされたアクセスを避けるために認証情報を共有する、といったことです。こうした回避策は、塞ごうとしていたセキュリティの穴をまた作ります。ユーザー体験を適切にするには、セキュリティチームだけでなく、実際のユーザーの意見が必要です。
ゼロトラストを一度きりのプロジェクトとして扱うこと。今日適切なアクセスポリシーは、事業が変わり、新しいアプリケーションが加わり、脅威の状況が変化する18か月後には、適切でなくなります。ゼロトラストには、継続的な運用への取り組みが必要です。ポリシーの見直しサイクル、デバイスのコンプライアンスの強制、ログの分析、インシデント対応です。完了させるプロジェクトとして扱い、維持する実践として扱わない組織は、通常、最初の導入から12–24か月以内に、ゼロトラストの水準が低下します。
GTEMASとゼロトラストを構築する
GTEMASのセキュリティ部門は、ゼロトラストの成熟度のあらゆる段階の組織と取り組んでいます。最初のアセスメントとロードマップの策定から、特定のコンポーネントの技術的な実装、継続的なマネージドセキュリティ運用までです。私たちのアプローチは、汎用的なフレームワークがそのまま御社の状況に当てはまると考えるのではなく、御社の実際の脅威モデルとリスクプロファイルを理解することから始めます。
ゼロトラストへの移行には、今後何年にもわたってセキュリティアーキテクチャを形作る、技術上の判断が伴います。IdPの選定、デバイス管理の方針、セグメント化の戦略といった土台となる選択を正しく行うことは、誤った道を速く進むことより重要です。どこから始めるか、あるいは既存のゼロトラストの取り組みをどう加速するかを検討されているなら、体系的なアセスメントと、現実的な導入ロードマップをご提供できます。