

不再存在的边界
在企业网络安全的大部分历史中,思维模型很简单:有内部和外部之分,你的任务是把坏东西挡在外面。你部署防火墙,发放 VPN 凭据,凡是通过边界的一切都被视为可信。“城堡与护城河”的比喻很贴切,在用户坐在办公楼的工位上、连接本地数据中心服务器的年代,这套做法运作得相当不错。
这一模型并没有坏,而是过时了。让它奏效的条件,对大多数组织来说已不复存在。用户从家庭网络、酒店和机场接入。工作负载运行在 AWS、GCP 和 Azure 上。关键业务应用是由供应商托管的 SaaS 产品,而这些供应商自己还有您从未审计过的供应商依赖。您网络的“内部”如今既无处不在,又无处可寻。
在这样的环境中坚持以边界为中心的安全模型,后果并非假设。2020 年的 SolarWinds 入侵影响了美国财政部、国务院和数千家私营机构,攻击者在一定程度上借助受信任内部网络中的横向移动得手:一旦进入边界,就能在数月里自由活动。内部可信这一假设本身就是漏洞。零信任是对这一假设的架构层面的回应。
三项原则,而不是一个产品
零信任不是可以购买和部署的产品类别,而是一种安全理念,体现在架构决策、策略执行和运营实践之中。销售“零信任解决方案”的供应商的营销,在很大程度上模糊了这一点:这个标签被贴在具体产品上,夸大了任何单一产品所能提供的能力。
美国国家标准与技术研究院(NIST)围绕三项核心原则来定义零信任,清楚理解它们是做出好的架构决策的前提。
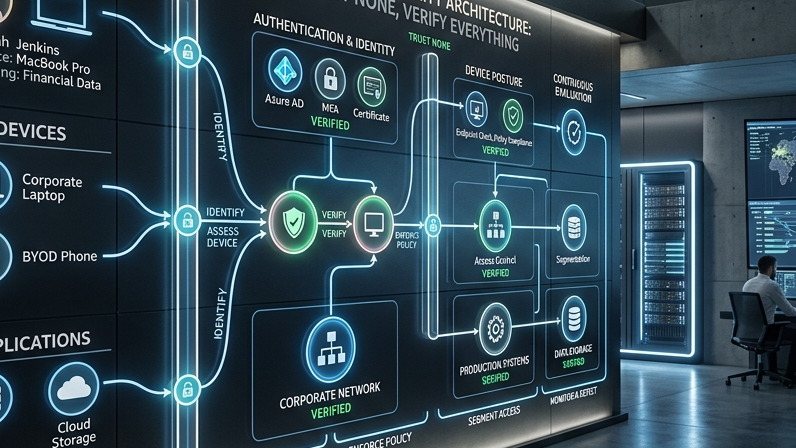
显式验证。每一次访问请求,不论来自哪个用户、哪台设备、访问哪个资源,都应利用所有可用信号进行认证和授权。这与边界模型不同,在边界模型中,身处网络内部本身就是一种认证。在零信任架构中,网络位置不授予任何权限。身份、设备健康状况、应用上下文和行为信号共同参与访问决策,而且这些决策是持续做出的,不只是在登录时。
使用最小权限访问。用户和工作负载应当恰好拥有执行当前任务所需的权限,不多也不少。这并不是安全领域的新原则,但零信任把它落实得更严格。即时访问(为特定任务提升权限,之后撤销)和恰好足够的访问(限制服务账号能触及的资源)是实际的落地方式。目标是尽量缩小爆炸半径:如果某个凭据泄露,攻击者只能访问该凭据被允许访问的内容。
假定已被入侵。设计系统时,假设攻击者已经在您的网络内部站稳了脚跟。这意味着对资源做分段,使其中一个被攻陷不会让攻击者获得对其他资源的访问;即使在内部网络上也对传输中和静态的数据加密;并在预防之外投入检测和响应能力。边界安全是为预防优化的,零信任则是为预防失效时的遏制和快速检测优化的,而在企业规模下,预防最终总会失效。
落实这些原则的架构组件
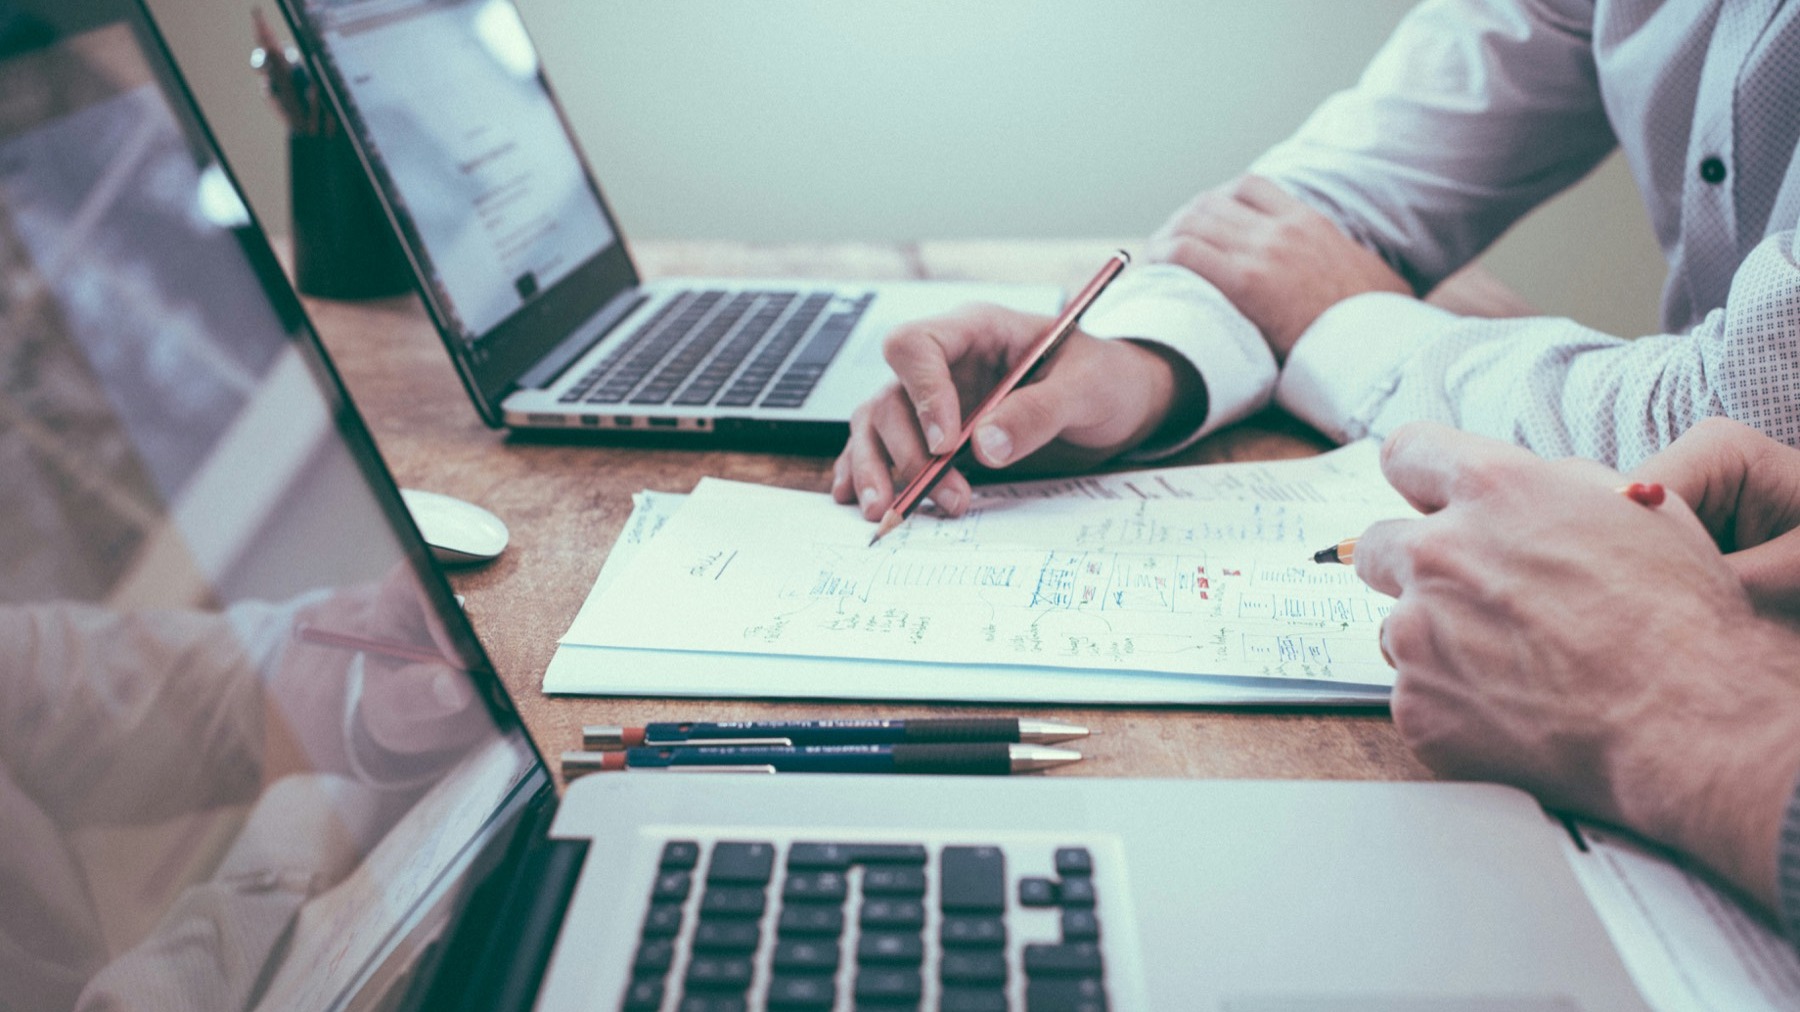
把零信任原则变成可运行的架构,需要特定的技术组件协同工作。这些组件单独来看并不新,大多数组织已经拥有其中一些。变化的是它们如何集成,以及网络位置扮演什么角色(没有角色),而身份和设备健康状况则决定一切。
身份提供方(IdP):零信任架构的基础。Okta、Azure AD 和 Google Workspace 是企业的主流选择。IdP 是用户身份的权威来源,负责认证(包括 MFA),并签发供其他系统验证的令牌。每一次访问请求都从这里开始。如果 IdP 宕机,用户就无法工作,所以 IdP 的高可用架构不是可选项。
设备信任:除了用户身份,零信任还要求验证发出请求的设备是否符合您的安全基线。它是否由您的 MDM 管理?操作系统补丁是否是最新?磁盘是否加密?终端防护是否启用?Jamf 或 Microsoft Intune 等移动设备管理(MDM)工具,结合终端检测与响应(EDR)工具,提供这些信号。难点在于,既要根据设备健康状况执行访问策略,又不能造成过多摩擦,以免用户去找变通办法。
微分段:微分段不允许网络段内任意两点互通,而是在工作负载之间定义明确的允许列表。Web 服务器可以访问数据库,数据库不能主动发起出站连接。HR 应用可以访问薪资服务,其他一概不可。Illumio 和 VMware NSX 等工具在网络层实现微分段,Istio 等服务网格在应用层实现。两种方式都会增加运维复杂度,需要与安全收益一起权衡。
持续验证:与边界模型中认证只在登录时发生一次不同,零信任系统会持续重新评估访问。会话令牌的有效期很短。异常行为(用户通常从新加坡登录,却从越南登录;用户通常在办公时间工作,却在凌晨 3 点访问数据库)会触发额外的认证步骤或终止会话。这就是“假定已被入侵”原则的落地:您不会仅因为一个会话 8 小时前认证通过,就信任它。
零信任与 VPN:坦率的比较
VPN 本身并不是不安全的。它是一种解决特定问题的工具,即为远程设备到网络之间建立加密隧道,并且在其设计约束之内解决得相当好。问题在于,对许多现代组织而言,它所解决的并不是真正的问题。
用户通过 VPN 连接时,通常获得的是对一个网络段的访问,而不是对某个特定应用的访问。取决于 VPN 的配置,这可能意味着可以访问许多用户并无正当需要接触的资源。在 Zscaler 2021 年的一项研究中,76% 的安全专业人员表示,VPN 用户的访问范围往往超出其角色所需。这违背了最小权限原则,也是 VPN 架构的直接后果:VPN 授予的是网络访问权限,而应用访问由另外的控制措施来执行(如果有的话),这些措施往往并不一致。
VPN 在规模化时还会带来性能问题。把流量回传到 VPN 集中器,会造成延迟和容量限制,当大部分员工远程办公时,这些问题就会变得严重。疫情之前按 20-30% 的远程办公员工比例配置 VPN 的组织,在 2020 年 80%+ 的员工转为远程办公时,发现 VPN 不堪重负。
零信任网络访问(ZTNA)工具,如 Zscaler Private Access、Cloudflare Access、Palo Alto Prisma Access,用应用级访问控制取代 VPN。用户向 ZTNA 代理认证,由代理评估其身份和设备状态,并授予其有权访问的特定应用的访问权限。流量直接路由到应用,而不是经集中器回传。访问是限定范围的,可以在应用层而非网络层审计和撤销。
实施路线图:组织实际是怎么做的
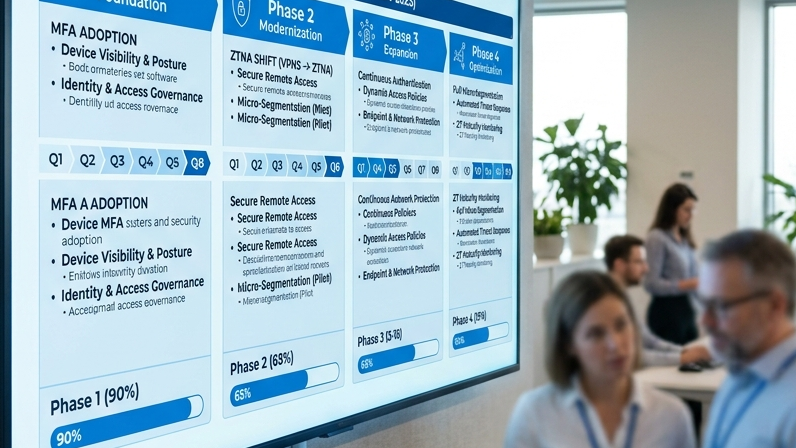
零信任转型是一项多年的计划,而不是一次产品部署。成功完成有意义的零信任实施的组织,通常采用分阶段的方式,每个阶段都带来安全改进,而不是要求全部转型完成后才能获益。
第 1 阶段,身份整合(3-6 个月):把认证整合到单一 IdP。全面启用 MFA,不是作为用户的可选偏好,而是作为强制执行的策略。审计服务账号并移除未使用的凭据。仅这一阶段就能封堵相当比例的常见攻击途径。2022 年 Verizon 数据泄露调查报告发现,涉及黑客攻击的泄露事件中有 80% 使用了被盗的凭据。
第 2 阶段,设备管理(3-6 个月):将所有终端纳入 MDM。定义设备健康基线,并将其作为访问的条件强制执行。在整个设备群上部署 EDR。开始把设备健康信号输入访问策略决策。到第 2 阶段结束时,您可以确定接入系统的设备都是受管理的,并符合您的安全基线。
第 3 阶段,应用访问控制(6-12 个月):用 ZTNA 取代 VPN,用于远程访问内部应用。在所有业务应用上与 IdP 实现 SSO(这比听上去更难,许多遗留应用不支持现代的 SAML/OIDC 流程)。开始实施考虑设备健康、用户行为和风险信号的条件访问策略。
第 4 阶段,工作负载分段(6-12 个月):对关键工作负载应用微分段。为服务到服务的通信定义明确的允许列表。对内部服务流量实施双向 TLS。构建日志和监控基础设施,以检测异常的横向移动。到第 4 阶段结束时,您的环境在遭遇任何入侵时,爆炸半径都已明显缩小。
常见陷阱:零信任转型在哪里停滞
零信任实施中的失败模式有充分的记录,因为许多组织都尝试过。提前了解常见陷阱,是避开它们最清晰的路径。
初始架构过于复杂。试图在一个计划中实施完整零信任架构的组织,往往因为范围太大而难以保持势头,最终停滞。上述分阶段方式之所以可行,是因为每个阶段都带来切实的安全改进,足以支撑继续投入。单阶段的“完整零信任转型”是一项多年的计划,没有中间交付物,当组织优先级变化时,很容易被削减预算。
用户摩擦导致变通做法。零信任会给用户体验增加摩擦,比如 MFA 提示、设备注册要求、阻止非受管设备的条件访问策略。如果摩擦过大,用户就会想办法绕过:把工作邮件转发到个人账号,用个人设备以避免 MDM 注册,共享凭据以绕开被策略阻止的访问。这些变通做法会重新制造您想要封堵的安全缺口。要把用户体验做好,需要真实用户的参与,而不只是安全团队的意见。
把零信任当作一次性项目。随着业务变化、新应用上线和威胁形势演变,今天合适的访问策略,18 个月后就不再合适。零信任需要持续的运营投入:策略评审周期、设备合规执行、日志分析和事件响应。把它当作要完成的项目、而不是要长期坚持的实践的组织,通常在首次实施后的 12-24 个月内,零信任态势就会下降。
与 GTEMAS 一起构建零信任
GTEMAS 的安全业务在零信任成熟度的每个阶段都与组织合作,从初始评估和路线图制定,到特定组件的技术实施,再到持续的托管安全运营。我们的做法从了解您实际的威胁模型和风险状况入手,而不是假定通用框架可以直接套用于您的情况。
零信任转型涉及的技术决策,将在未来多年影响您的安全架构。把基础选择做对,包括 IdP 选型、设备管理方式和分段策略,比在错误的路径上快速推进更重要。如果贵组织正在评估从哪里开始,或如何加快已有的零信任计划,我们可以提供结构化的评估和务实的实施路线图。