

El perímetro que ya no existe
Durante la mayor parte de la historia de la seguridad de redes empresariales, el modelo mental era simple: hay un adentro y un afuera, y su trabajo es mantener lo malo afuera. Se construía un firewall, se emitían credenciales de VPN y todo lo que atravesaba el perímetro se consideraba de confianza. La analogía del castillo y el foso era acertada y, mientras los usuarios trabajaban en escritorios dentro de edificios de oficinas y se conectaban a servidores de un centro de datos on-premise, funcionó razonablemente bien.
Ese modelo no está roto: está obsoleto. Las condiciones que lo hacían funcionar ya no existen para la mayoría de las organizaciones. Los usuarios se conectan desde redes domésticas, hoteles y aeropuertos. Las cargas de trabajo corren en AWS, GCP y Azure. Las aplicaciones críticas para el negocio son productos SaaS alojados por proveedores que pueden tener sus propias dependencias con otros proveedores que usted nunca ha auditado. El "adentro" de su red está ahora en todas partes y en ninguna.
Las consecuencias de mantener un modelo de seguridad centrado en el perímetro en este entorno no son hipotéticas. La brecha de SolarWinds de 2020, que afectó al Tesoro y al Departamento de Estado de EE. UU. y a miles de organizaciones privadas, se ejecutó en parte mediante movimiento lateral por redes internas de confianza: una vez dentro del perímetro, el atacante se movió libremente durante meses. La suposición de confianza interna era la vulnerabilidad. Zero Trust es la respuesta arquitectónica a esa suposición.
Tres principios, no un producto
Zero Trust no es una categoría de producto que se pueda comprar e implementar. Es una filosofía de seguridad que se manifiesta en decisiones de arquitectura, aplicación de políticas y prácticas operativas. El marketing de los proveedores que venden "soluciones Zero Trust" ha enturbiado bastante este punto, porque la etiqueta se ha asociado a productos específicos de un modo que exagera lo que cualquier producto por sí solo puede ofrecer.
El National Institute of Standards and Technology (NIST) define Zero Trust en torno a tres principios centrales, y entenderlos con claridad es requisito para tomar buenas decisiones de arquitectura.
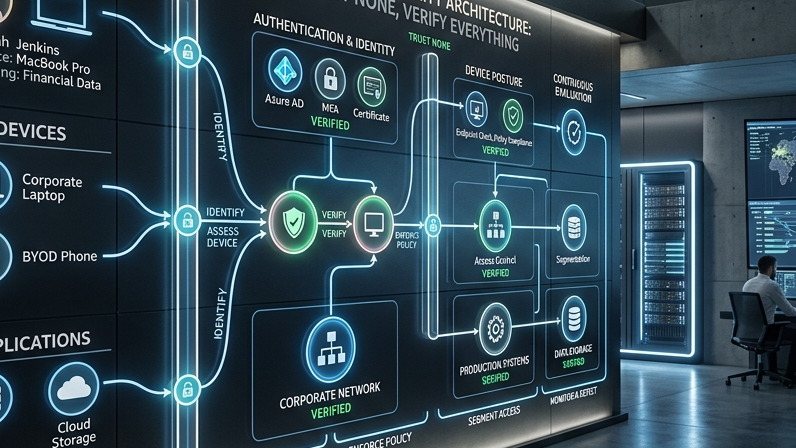
Verificar de forma explícita. Toda solicitud de acceso, de cualquier usuario y cualquier dispositivo a cualquier recurso, debe autenticarse y autorizarse con todas las señales disponibles. Es una ruptura con el modelo perimetral, en el que estar dentro de la red era en sí una forma de autenticación. En una arquitectura Zero Trust, la ubicación en la red no otorga ningún privilegio. La identidad, el estado del dispositivo, el contexto de la aplicación y las señales de comportamiento contribuyen a decisiones de acceso que se toman de forma continua, no solo al iniciar sesión.
Usar acceso de mínimo privilegio. Los usuarios y las cargas de trabajo deben tener exactamente los permisos que requiere la tarea que realizan, ni más ni menos. No es un principio nuevo en seguridad, pero Zero Trust lo aplica con más rigor. Sus implementaciones prácticas son el acceso just-in-time (elevar privilegios para una tarea concreta y retirarlos después) y el acceso just-enough (limitar a qué recursos puede llegar una cuenta de servicio). El objetivo es minimizar el radio de impacto: si una credencial se ve comprometida, el atacante solo puede acceder a lo que esa credencial tenía permitido.
Asumir la brecha. Diseñe sus sistemas como si un atacante ya tuviera un punto de apoyo dentro de su red. Esto implica segmentar los recursos para que el compromiso de uno no dé acceso a los demás, cifrar los datos en tránsito y en reposo incluso en redes internas, e invertir en capacidades de detección y respuesta junto con la prevención. La seguridad perimetral está optimizada para la prevención. Zero Trust está optimizado para la contención y la detección rápida cuando la prevención falla, algo que, a escala empresarial, termina ocurriendo.
Los componentes de arquitectura que implementan estos principios
Traducir los principios de Zero Trust en una arquitectura funcional requiere componentes técnicos concretos que trabajen juntos. Ninguno es nuevo por sí solo, y la mayoría de las organizaciones ya tienen algunos. Lo que cambia es cómo se integran y qué papel juega la ubicación en la red (ninguno) frente a la identidad y el estado del dispositivo (todo).
Proveedor de identidad (IdP): la base de una arquitectura Zero Trust. Okta, Azure AD y Google Workspace son las opciones empresariales dominantes. El IdP es la autoridad sobre la identidad del usuario, gestiona la autenticación (incluido el MFA) y emite los tokens que validan los demás sistemas. Toda solicitud de acceso empieza aquí. Si su IdP cae, sus usuarios no pueden trabajar, por lo que una arquitectura de alta disponibilidad para el IdP no es opcional.
Confianza en el dispositivo: además de la identidad del usuario, Zero Trust exige verificar que el dispositivo que hace la solicitud cumple su línea base de seguridad. ¿Está gestionado por su MDM? ¿Tiene los parches del sistema operativo al día? ¿El disco está cifrado? ¿La protección de endpoint está activa? Las herramientas de gestión de dispositivos móviles (MDM) como Jamf o Microsoft Intune, junto con las de detección y respuesta en endpoints (EDR), aportan la señal. El desafío es aplicar políticas de acceso según el estado del dispositivo sin generar tanta fricción que los usuarios busquen atajos.
Microsegmentación: en lugar de permitir la comunicación de cualquiera con cualquiera dentro de un segmento de red, la microsegmentación define listas de permitidos explícitas entre cargas de trabajo. Un servidor web puede llegar a la base de datos. La base de datos no puede iniciar conexiones salientes. Una aplicación de RR. HH. puede llegar al servicio de nómina. Nada más. Herramientas como Illumio y VMware NSX implementan la microsegmentación en la capa de red. Los service mesh como Istio la implementan en la capa de aplicación. Ambos enfoques añaden complejidad operativa que debe sopesarse frente al beneficio de seguridad.
Verificación continua: a diferencia del modelo perimetral, donde la autenticación ocurre una sola vez al iniciar sesión, los sistemas Zero Trust reevalúan el acceso de forma continua. Los tokens de sesión tienen una vida corta. El comportamiento anómalo (iniciar sesión desde Vietnam cuando el usuario suele hacerlo desde Singapur, o acceder a una base de datos a las 3 a. m. cuando el usuario suele trabajar en horario de oficina) activa pasos de autenticación adicionales o el cierre de la sesión. Es el principio de "asumir la brecha" puesto en práctica: no se confía en una sesión solo porque se autenticó correctamente hace 8 horas.
Zero Trust frente a VPN: una comparación honesta
Las VPN no son inseguras por naturaleza. Son una herramienta que resuelve un problema específico (crear un túnel cifrado desde un dispositivo remoto hasta una red) y lo resuelven razonablemente bien dentro de sus restricciones de diseño. El problema es que ese problema no es el adecuado para muchas organizaciones modernas.
Cuando un usuario se conecta por VPN, normalmente obtiene acceso a un segmento de red, no a una aplicación concreta. Según cómo esté configurada la VPN, esto puede significar acceso a muchos recursos que el usuario no tiene necesidad legítima de alcanzar. En un estudio de Zscaler de 2021, el 76% de los profesionales de seguridad informó que los usuarios de VPN suelen tener un acceso más amplio del que requiere su rol. Esto viola el principio de mínimo privilegio y es consecuencia directa de la arquitectura de la VPN: la VPN otorga acceso a la red, y el acceso a las aplicaciones lo aplican (si es que lo hacen) controles aparte que a menudo son inconsistentes.
Las VPN también generan un problema de rendimiento a escala. Redirigir el tráfico a través de un concentrador de VPN crea latencia y restricciones de capacidad que se agudizan cuando una gran parte de la plantilla trabaja de forma remota. Las organizaciones que dimensionaron sus VPN para un 20–30% de personal en remoto antes de la pandemia las vieron colapsar cuando más del 80% de la plantilla pasó a trabajar de forma remota en 2020.
Las herramientas de Zero Trust Network Access (ZTNA), como Zscaler Private Access, Cloudflare Access y Palo Alto Prisma Access, reemplazan la VPN por un control de acceso a nivel de aplicación. Los usuarios se autentican en el proxy ZTNA, que evalúa su identidad y la postura de su dispositivo y les concede acceso a las aplicaciones específicas para las que están autorizados. El tráfico va directamente a la aplicación en lugar de pasar por un concentrador. El acceso queda acotado, es auditable y puede revocarse a nivel de aplicación y no de red.
Hoja de ruta de implementación: cómo lo hacen realmente las organizaciones
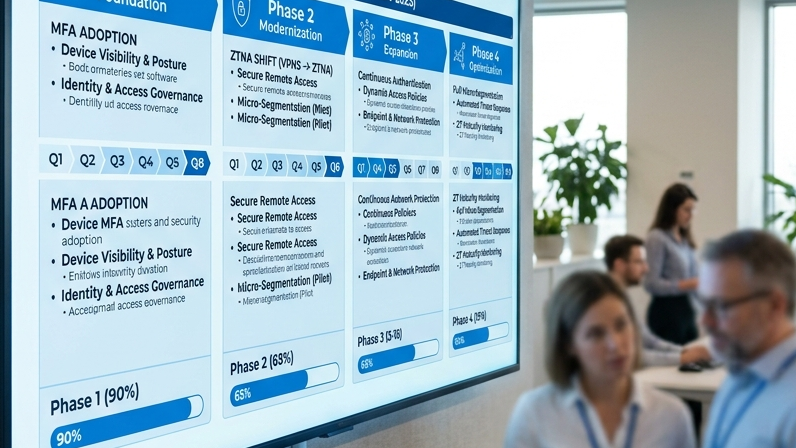
La transformación a Zero Trust es un programa de varios años, no el despliegue de un producto. Las organizaciones que han completado con éxito implementaciones significativas de Zero Trust suelen seguir un enfoque por fases que aporta mejoras de seguridad en cada una, en lugar de exigir la transformación completa antes de ver cualquier beneficio.
Fase 1 – Consolidación de identidad (3–6 meses): consolidar la autenticación en un único IdP. Habilitar el MFA para todos, no como preferencia opcional del usuario, sino como política de cumplimiento obligatorio. Auditar las cuentas de servicio y eliminar las credenciales sin uso. Esta fase por sí sola cierra un porcentaje significativo de los vectores de ataque comunes. El Verizon Data Breach Investigations Report de 2022 encontró que el 80% de las brechas que implicaron hacking usaron credenciales comprometidas.
Fase 2 – Gestión de dispositivos (3–6 meses): inscribir todos los endpoints en el MDM. Definir y exigir líneas base de estado del dispositivo como condición de acceso. Desplegar EDR en toda la flota. Empezar a alimentar las decisiones de las políticas de acceso con señales del estado de los dispositivos. Al final de la Fase 2, usted sabe que los dispositivos que se conectan a sus sistemas están gestionados y cumplen su línea base de seguridad.
Fase 3 – Control de acceso a aplicaciones (6–12 meses): reemplazar la VPN por ZTNA para el acceso remoto a aplicaciones internas. Implementar SSO con su IdP en todas las aplicaciones de negocio (es más difícil de lo que parece: muchas aplicaciones heredadas no admiten los flujos modernos SAML/OIDC). Empezar a aplicar políticas de acceso condicional que consideren el estado del dispositivo, el comportamiento del usuario y las señales de riesgo.
Fase 4 – Segmentación de cargas de trabajo (6–12 meses): aplicar microsegmentación a las cargas de trabajo críticas. Definir listas de permitidos explícitas para la comunicación entre servicios. Implementar TLS mutuo para el tráfico interno entre servicios. Construir la infraestructura de registro y monitoreo para detectar movimientos laterales anómalos. Al final de la Fase 4, su entorno tiene un radio de impacto claramente reducido ante cualquier compromiso.
Errores comunes: dónde se estancan las transformaciones a Zero Trust
Los modos de fracaso de las implementaciones de Zero Trust están bien documentados porque muchas organizaciones lo han intentado. Conocer de antemano los errores comunes es el camino más claro para evitarlos.
Exceso de complejidad en la arquitectura inicial. Las organizaciones que intentan implementar la arquitectura Zero Trust completa en un solo programa suelen estancarse porque el alcance es demasiado grande para mantener el impulso. El enfoque por fases descrito funciona porque cada fase aporta mejoras de seguridad tangibles que justifican seguir invirtiendo. Una "transformación Zero Trust completa" en una sola fase es un programa de varios años sin entregables intermedios, lo que lo hace vulnerable a recortes de presupuesto cuando cambian las prioridades de la organización.
Fricción para el usuario que empuja a buscar atajos. Zero Trust añade fricción a la experiencia del usuario: solicitudes de MFA, requisitos de inscripción de dispositivos, políticas de acceso condicional que bloquean dispositivos no gestionados. Si la fricción es excesiva, los usuarios buscan atajos: reenviar el correo del trabajo a cuentas personales, usar dispositivos personales para evitar la inscripción en el MDM, compartir credenciales para evitar un acceso bloqueado por las políticas. Esos atajos recrean las brechas de seguridad que se quería cerrar. Acertar con la experiencia de usuario requiere la opinión de los usuarios reales, no solo de los equipos de seguridad.
Tratar Zero Trust como un proyecto puntual. Las políticas de acceso adecuadas hoy no lo serán dentro de 18 meses, a medida que cambie el negocio, se añadan aplicaciones y evolucione el panorama de amenazas. Zero Trust requiere un compromiso operativo continuo: ciclos de revisión de políticas, aplicación del cumplimiento de los dispositivos, análisis de registros y respuesta a incidentes. Las organizaciones que lo tratan como un proyecto que se completa y no como una práctica que se sostiene suelen ver erosionarse su postura de Zero Trust a los 12–24 meses de la implementación inicial.
Construir Zero Trust con GTEMAS
La práctica de seguridad de GTEMAS trabaja con organizaciones en cualquier etapa de madurez en Zero Trust: desde la evaluación inicial y la elaboración de la hoja de ruta, pasando por la implementación técnica de componentes específicos, hasta las operaciones de seguridad gestionadas de forma continua. Nuestro enfoque parte de entender su modelo de amenazas y su perfil de riesgo reales, y no de suponer que un marco genérico se aplica directamente a su contexto.
La transformación a Zero Trust implica decisiones tecnológicas que marcarán su arquitectura de seguridad durante años. Acertar con las decisiones de base (selección del IdP, enfoque de gestión de dispositivos, estrategia de segmentación) importa más que avanzar rápido por el camino equivocado. Si su organización está evaluando por dónde empezar o cómo acelerar una iniciativa de Zero Trust en marcha, podemos ofrecerle una evaluación estructurada y una hoja de ruta de implementación realista.