

Vành đai bảo vệ không còn tồn tại
Trong phần lớn lịch sử bảo mật mạng doanh nghiệp, cách nghĩ rất đơn giản: có một bên trong và một bên ngoài, và việc của bạn là giữ mọi thứ xấu ở bên ngoài. Bạn dựng firewall, cấp thông tin đăng nhập VPN, và bất cứ thứ gì lọt qua vành đai đều được coi là đáng tin. Hình ảnh lâu đài và hào nước từng rất đúng, và vào thời người dùng ngồi ở bàn trong văn phòng, kết nối tới máy chủ trong data center on-premise, mô hình này hoạt động tương đối tốt.
Mô hình đó không hỏng. Nó đã lỗi thời. Những điều kiện từng làm nó hiệu quả không còn tồn tại với phần lớn tổ chức. Người dùng kết nối từ mạng gia đình, khách sạn, sân bay. Workload chạy trên AWS, GCP và Azure. Các ứng dụng quan trọng của doanh nghiệp là sản phẩm SaaS do nhà cung cấp lưu trữ, mà bản thân họ có thể phụ thuộc vào những nhà cung cấp khác bạn chưa từng audit. "Bên trong" mạng của bạn giờ vừa ở khắp nơi vừa không ở đâu cả.
Hậu quả của việc giữ mô hình bảo mật lấy vành đai làm trung tâm trong bối cảnh này không còn là giả thuyết. Vụ tấn công SolarWinds năm 2020, ảnh hưởng đến Bộ Tài chính Mỹ, Bộ Ngoại giao Mỹ và hàng nghìn tổ chức tư nhân, được thực hiện một phần nhờ di chuyển ngang (lateral movement) trong các mạng nội bộ được tin cậy: khi đã vào bên trong vành đai, kẻ tấn công di chuyển tự do suốt nhiều tháng. Việc mặc định tin cậy nội bộ chính là lỗ hổng. Zero Trust là câu trả lời về mặt kiến trúc cho giả định đó.
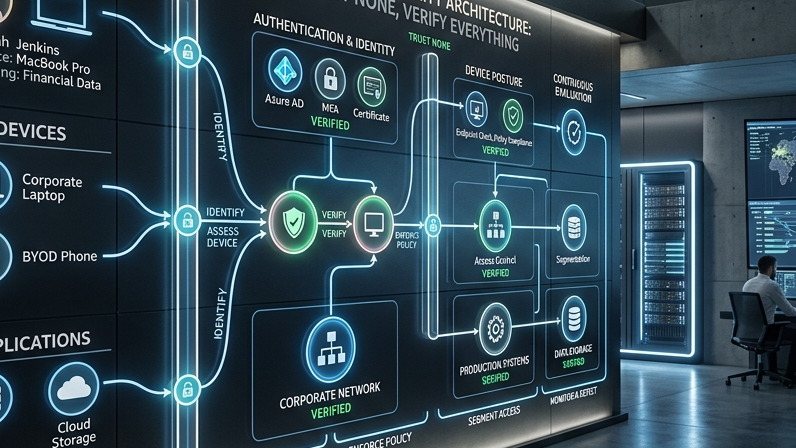
Ba nguyên tắc, không phải một sản phẩm
Zero Trust không phải một nhóm sản phẩm để mua về rồi triển khai. Đó là một triết lý bảo mật thể hiện qua các quyết định kiến trúc, việc thực thi chính sách và thực hành vận hành. Quảng cáo của các nhà cung cấp bán "giải pháp Zero Trust" đã làm điểm này rối đi đáng kể, vì cái tên đó bị gắn vào từng sản phẩm cụ thể theo cách nói quá những gì một sản phẩm đơn lẻ có thể làm được.
Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) định nghĩa Zero Trust xoay quanh ba nguyên tắc cốt lõi, và hiểu rõ chúng là điều kiện tiên quyết để đưa ra quyết định kiến trúc đúng.
Xác minh rõ ràng. Mọi yêu cầu truy cập, từ bất kỳ người dùng nào, bất kỳ thiết bị nào, tới bất kỳ tài nguyên nào, đều phải được xác thực và cấp quyền dựa trên tất cả tín hiệu sẵn có. Đây là điểm khác với mô hình vành đai, nơi việc ở trong mạng tự nó đã là một dạng xác thực. Trong kiến trúc Zero Trust, vị trí mạng không mang lại đặc quyền nào. Danh tính, tình trạng thiết bị, ngữ cảnh ứng dụng và tín hiệu hành vi cùng đóng góp vào các quyết định truy cập, được đưa ra liên tục chứ không chỉ lúc đăng nhập.
Dùng quyền truy cập tối thiểu. Người dùng và workload chỉ nên có đúng quyền cần cho tác vụ đang thực hiện, không hơn, không kém. Đây không phải nguyên tắc mới trong bảo mật, nhưng Zero Trust thực thi nó chặt chẽ hơn. Cách làm cụ thể là truy cập just-in-time (nâng quyền cho một tác vụ cụ thể rồi gỡ đi) và just-enough-access (giới hạn tài nguyên mà một service account được truy cập). Mục tiêu là thu nhỏ phạm vi ảnh hưởng (blast radius): nếu một credential bị lộ, kẻ tấn công chỉ truy cập được những gì credential đó được phép.
Giả định đã bị xâm nhập. Hãy thiết kế hệ thống như thể kẻ tấn công đã có chỗ đứng chân bên trong mạng của bạn. Nghĩa là phân đoạn tài nguyên để một nơi bị xâm phạm không kéo theo quyền vào những nơi khác, mã hóa dữ liệu khi truyền và khi lưu trữ kể cả trên mạng nội bộ, và đầu tư vào khả năng phát hiện và ứng phó song song với phòng ngừa. Bảo mật vành đai được tối ưu cho phòng ngừa. Zero Trust được tối ưu cho việc khoanh vùng và phát hiện nhanh khi phòng ngừa thất bại, điều mà ở quy mô doanh nghiệp sớm muộn cũng xảy ra.
Các thành phần kiến trúc hiện thực hóa những nguyên tắc này
Đưa nguyên tắc Zero Trust thành một kiến trúc chạy được cần các thành phần kỹ thuật cụ thể phối hợp với nhau. Từng thành phần không mới, hầu hết tổ chức đã có sẵn một số. Điều thay đổi là cách chúng được tích hợp, và vai trò của vị trí mạng (không có) so với danh tính và tình trạng thiết bị (quyết định tất cả).
Identity Provider (IdP): Nền móng của kiến trúc Zero Trust. Okta, Azure AD và Google Workspace là các lựa chọn phổ biến nhất ở doanh nghiệp. IdP là nơi có thẩm quyền về danh tính người dùng, xử lý xác thực (gồm MFA) và cấp token để các hệ thống khác kiểm tra. Mọi yêu cầu truy cập đều bắt đầu từ đây. Nếu IdP ngừng hoạt động, người dùng không làm việc được, vì vậy kiến trúc high availability cho IdP là bắt buộc.
Device trust: Ngoài danh tính người dùng, Zero Trust đòi hỏi xác minh thiết bị gửi yêu cầu có đạt mức bảo mật cơ sở của bạn hay không. Thiết bị có do MDM quản lý không? Hệ điều hành có bản vá mới nhất không? Ổ đĩa có được mã hóa không? Phần mềm bảo vệ endpoint có đang chạy không? Các công cụ Mobile Device Management (MDM) như Jamf hay Microsoft Intune, kết hợp với Endpoint Detection and Response (EDR), cung cấp tín hiệu này. Thách thức là thực thi chính sách truy cập theo tình trạng thiết bị mà không tạo quá nhiều trở ngại khiến người dùng tìm cách lách.
Micro-segmentation: Thay vì cho phép mọi workload liên lạc với nhau trong một phân đoạn mạng, micro-segmentation định nghĩa danh sách cho phép rõ ràng giữa các workload. Máy chủ web truy cập được database. Database không được chủ động kết nối ra ngoài. Ứng dụng nhân sự truy cập được dịch vụ tính lương. Không gì khác được. Các công cụ như Illumio và VMware NSX triển khai micro-segmentation ở tầng mạng. Service mesh như Istio triển khai ở tầng ứng dụng. Cả hai cách đều làm tăng độ phức tạp vận hành, cần cân nhắc với lợi ích bảo mật.
Xác minh liên tục: Khác với mô hình vành đai, nơi xác thực chỉ diễn ra một lần lúc đăng nhập, hệ thống Zero Trust đánh giá lại quyền truy cập liên tục. Session token có thời hạn ngắn. Hành vi bất thường (đăng nhập từ Việt Nam trong khi người dùng thường đăng nhập từ Singapore, truy cập database lúc 3 giờ sáng trong khi người dùng thường làm trong giờ hành chính) kích hoạt thêm bước xác thực hoặc chấm dứt phiên. Đây là nguyên tắc "giả định đã bị xâm nhập" được đưa vào vận hành: bạn không tin một phiên chỉ vì nó đã xác thực đúng cách cách đây 8 giờ.
Zero Trust so với VPN: so sánh thẳng thắn
VPN không vốn dĩ kém an toàn. Nó là công cụ giải quyết một bài toán cụ thể, tạo đường hầm mã hóa từ thiết bị từ xa vào mạng, và giải quyết khá tốt trong giới hạn thiết kế của mình. Vấn đề là bài toán đó không còn là bài toán đúng với nhiều tổ chức hiện đại.
Khi người dùng kết nối qua VPN, họ thường được truy cập vào một phân đoạn mạng chứ không phải một ứng dụng cụ thể. Tùy cấu hình VPN, điều này có thể có nghĩa là truy cập nhiều tài nguyên mà người dùng không có nhu cầu chính đáng phải vào. Trong một nghiên cứu năm 2021 của Zscaler, 76% chuyên gia bảo mật cho biết người dùng VPN thường có quyền truy cập rộng hơn vai trò của họ yêu cầu. Điều này vi phạm nguyên tắc quyền tối thiểu và là hệ quả trực tiếp của kiến trúc VPN: VPN cấp quyền vào mạng, còn quyền vào ứng dụng được thực thi (nếu có) bằng các kiểm soát riêng, thường không nhất quán.
VPN cũng gây vấn đề hiệu năng ở quy mô lớn. Việc dồn lưu lượng qua một VPN concentrator tạo ra độ trễ và giới hạn dung lượng, trở nên nghiêm trọng khi phần lớn nhân sự làm việc từ xa. Những tổ chức thiết kế VPN cho tỷ lệ nhân sự làm việc từ xa 20-30% trước đại dịch đã thấy hệ thống quá tải khi hơn 80% nhân sự chuyển sang làm từ xa vào năm 2020.
Các công cụ Zero Trust Network Access (ZTNA), như Zscaler Private Access, Cloudflare Access và Palo Alto Prisma Access, thay VPN bằng kiểm soát truy cập ở cấp ứng dụng. Người dùng xác thực với ZTNA proxy, proxy đánh giá danh tính và tình trạng thiết bị của họ rồi cấp quyền vào những ứng dụng cụ thể mà họ được phép. Lưu lượng đi thẳng tới ứng dụng thay vì đi vòng qua concentrator. Quyền truy cập có phạm vi rõ ràng, có thể audit và có thể thu hồi ở cấp ứng dụng thay vì cấp mạng.
Lộ trình triển khai: các tổ chức thực sự làm thế nào
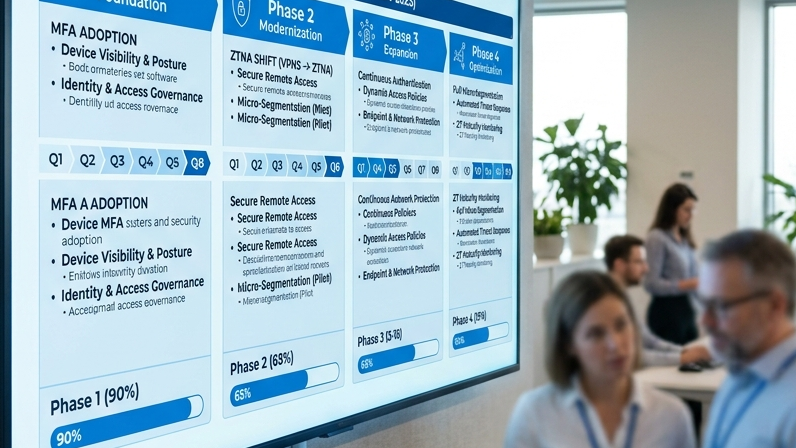
Chuyển đổi sang Zero Trust là một chương trình kéo dài nhiều năm, không phải việc triển khai một sản phẩm. Những tổ chức đã triển khai Zero Trust có ý nghĩa thường đi theo từng giai đoạn, mỗi giai đoạn đều cải thiện bảo mật, thay vì phải chuyển đổi toàn bộ mới thấy lợi ích.
Giai đoạn 1 – Hợp nhất danh tính (3-6 tháng): Gộp xác thực về một IdP duy nhất. Bật MFA cho tất cả, không phải như lựa chọn tùy người dùng mà là chính sách bắt buộc. Rà soát service account và gỡ các credential không dùng. Chỉ riêng giai đoạn này đã đóng một tỷ lệ đáng kể các hướng tấn công phổ biến. Báo cáo Data Breach Investigations năm 2022 của Verizon ghi nhận 80% các vụ xâm phạm có yếu tố hacking dùng credential bị lộ.
Giai đoạn 2 – Quản lý thiết bị (3-6 tháng): Đưa mọi endpoint vào MDM. Xác định và thực thi mức tình trạng thiết bị tối thiểu như điều kiện truy cập. Triển khai EDR trên toàn bộ thiết bị. Bắt đầu đưa tín hiệu tình trạng thiết bị vào các quyết định chính sách truy cập. Đến cuối Giai đoạn 2, bạn biết các thiết bị kết nối vào hệ thống của mình đều được quản lý và đạt mức bảo mật cơ sở.
Giai đoạn 3 – Kiểm soát truy cập ứng dụng (6-12 tháng): Thay VPN bằng ZTNA cho truy cập từ xa vào ứng dụng nội bộ. Triển khai SSO với IdP cho mọi ứng dụng nghiệp vụ (khó hơn vẻ ngoài, vì nhiều ứng dụng cũ không hỗ trợ luồng SAML/OIDC hiện đại). Bắt đầu thực thi chính sách truy cập có điều kiện, xét đến tình trạng thiết bị, hành vi người dùng và tín hiệu rủi ro.
Giai đoạn 4 – Phân đoạn workload (6-12 tháng): Áp dụng micro-segmentation cho các workload quan trọng. Xác định danh sách cho phép rõ ràng cho liên lạc giữa các dịch vụ. Triển khai mutual TLS cho lưu lượng dịch vụ nội bộ. Xây hạ tầng logging và giám sát để phát hiện di chuyển ngang bất thường. Đến cuối Giai đoạn 4, môi trường của bạn đã giảm đáng kể phạm vi ảnh hưởng của bất kỳ sự cố xâm phạm nào.
Những bẫy thường gặp: nơi các chương trình Zero Trust bị chững lại
Các kiểu thất bại khi triển khai Zero Trust được ghi nhận khá rõ vì nhiều tổ chức đã thử. Biết trước những bẫy phổ biến là cách rõ ràng nhất để tránh chúng.
Kiến trúc ban đầu quá phức tạp. Các tổ chức cố triển khai toàn bộ kiến trúc Zero Trust trong một chương trình duy nhất thường bị chững lại vì phạm vi quá lớn để giữ nhịp. Cách làm theo giai đoạn ở trên hiệu quả vì mỗi giai đoạn đều mang lại cải thiện bảo mật cụ thể, đủ lý do để tiếp tục đầu tư. Một "chuyển đổi Zero Trust đầy đủ" làm trong một giai đoạn là chương trình nhiều năm không có kết quả bàn giao trung gian, nên dễ bị cắt ngân sách khi ưu tiên của tổ chức đổi hướng.
Trở ngại với người dùng khiến họ tìm cách lách. Zero Trust thêm trở ngại vào trải nghiệm người dùng: yêu cầu MFA, yêu cầu đăng ký thiết bị, chính sách truy cập có điều kiện chặn thiết bị không được quản lý. Nếu trở ngại quá mức, người dùng sẽ tìm cách lách: chuyển tiếp email công việc sang tài khoản cá nhân, dùng thiết bị cá nhân để tránh đăng ký MDM, chia sẻ credential để vượt qua việc truy cập bị chính sách chặn. Những cách lách này tái tạo chính các khoảng hở bảo mật bạn muốn đóng. Làm đúng trải nghiệm người dùng cần ý kiến của người dùng thật, không chỉ của đội bảo mật.
Coi Zero Trust là dự án làm một lần. Chính sách truy cập phù hợp hôm nay sẽ không còn phù hợp sau 18 tháng khi doanh nghiệp thay đổi, ứng dụng mới được thêm vào và các mối đe dọa thay đổi. Zero Trust đòi hỏi cam kết vận hành liên tục: chu kỳ rà soát chính sách, thực thi tuân thủ thiết bị, phân tích log và ứng phó sự cố. Những tổ chức coi nó là một dự án để hoàn thành thay vì một thực hành để duy trì thường thấy thế phòng thủ Zero Trust của mình suy yếu trong vòng 12-24 tháng sau lần triển khai đầu tiên.
Xây dựng Zero Trust cùng GTEMAS
Mảng bảo mật của GTEMAS làm việc với các tổ chức ở mọi mức trưởng thành của Zero Trust, từ đánh giá ban đầu và xây dựng lộ trình, qua triển khai kỹ thuật các thành phần cụ thể, đến vận hành bảo mật được quản lý liên tục. Cách làm của chúng tôi bắt đầu từ việc hiểu mô hình mối đe dọa và hồ sơ rủi ro thực tế của bạn, thay vì giả định một khung chung áp dụng thẳng được vào bối cảnh của bạn.
Chuyển đổi sang Zero Trust gồm những quyết định công nghệ sẽ định hình kiến trúc bảo mật của bạn trong nhiều năm. Quyết định đúng ở những lựa chọn nền tảng, như IdP, cách quản lý thiết bị và chiến lược phân đoạn, quan trọng hơn việc đi nhanh trên con đường sai. Nếu tổ chức của bạn đang cân nhắc nên bắt đầu từ đâu hoặc cách đẩy nhanh một sáng kiến Zero Trust đang chạy, chúng tôi có thể cung cấp một đánh giá có cấu trúc và một lộ trình triển khai sát thực tế.