

Der Perimeter, den es nicht mehr gibt
Über den größten Teil der Geschichte der Netzwerksicherheit in Unternehmen war das mentale Modell einfach: Es gibt ein Innen und ein Außen, und Ihre Aufgabe ist, das Schädliche draußen zu halten. Man baute eine Firewall, vergab VPN-Zugangsdaten, und alles, was den Perimeter passiert hatte, galt als vertrauenswürdig. Das Bild von Burg und Wassergraben war treffend, und solange die Nutzer in Bürogebäuden an Schreibtischen saßen und sich mit Servern in einem eigenen Rechenzentrum verbanden, funktionierte das Modell recht gut.
Dieses Modell ist nicht kaputt. Es ist überholt. Die Bedingungen, unter denen es funktionierte, gibt es für die meisten Organisationen nicht mehr. Ihre Nutzer verbinden sich aus Heimnetzen, Hotels und Flughäfen. Ihre Workloads laufen in AWS, GCP und Azure. Ihre geschäftskritischen Anwendungen sind SaaS-Produkte von Anbietern, die ihrerseits Abhängigkeiten von Anbietern haben, die Sie nie geprüft haben. Das „Innen“ Ihres Netzwerks ist jetzt überall und nirgends zugleich.
Die Folgen eines perimeterzentrierten Sicherheitsmodells in dieser Umgebung sind nicht hypothetisch. Der SolarWinds-Angriff von 2020, der das US-Finanzministerium, das Außenministerium und Tausende private Organisationen traf, nutzte unter anderem laterale Bewegungen durch vertrauenswürdige interne Netze – war der Angreifer erst einmal innerhalb des Perimeters, bewegte er sich monatelang frei. Die Annahme von internem Vertrauen war die Schwachstelle. Zero Trust ist die architektonische Antwort auf diese Annahme.
Drei Prinzipien, kein Produkt
Zero Trust ist keine Produktkategorie, die man kaufen und einsetzen kann. Es ist eine Sicherheitsphilosophie, die sich in Architekturentscheidungen, in der Durchsetzung von Richtlinien und in betrieblichen Praktiken zeigt. Das Marketing der Anbieter, die „Zero-Trust-Lösungen“ verkaufen, hat diesen Punkt erheblich verwischt, weil das Etikett an konkrete Produkte geheftet wird und überzeichnet, was ein einzelnes Produkt leisten kann.
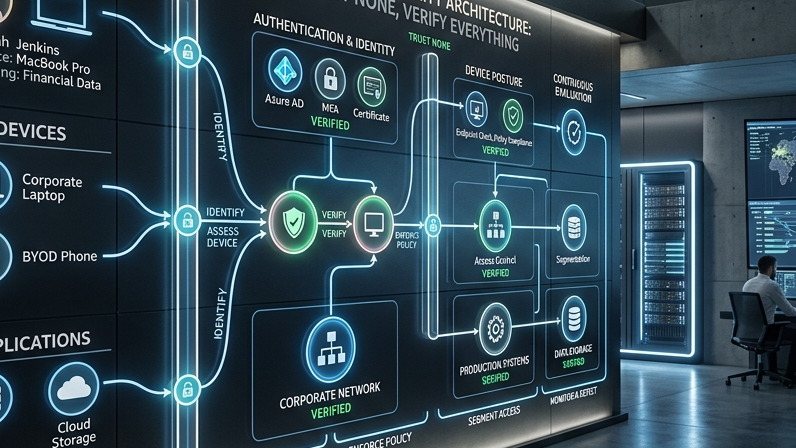
Das National Institute of Standards and Technology (NIST) definiert Zero Trust anhand von drei Kernprinzipien, und sie klar zu verstehen ist Voraussetzung für gute Architekturentscheidungen.
Explizit verifizieren. Jede Zugriffsanfrage – von jedem Nutzer, von jedem Gerät, auf jede Ressource – sollte anhand aller verfügbaren Signale authentifiziert und autorisiert werden. Das ist eine Abkehr vom Perimetermodell, in dem die Position innerhalb des Netzwerks selbst eine Form der Authentifizierung war. In einer Zero-Trust-Architektur verleiht der Netzwerkstandort keinerlei Rechte. Identität, Gerätezustand, Anwendungskontext und Verhaltenssignale fließen in Zugriffsentscheidungen ein, die fortlaufend getroffen werden und nicht nur beim Login.
Zugriff nach dem Prinzip der minimalen Rechte. Nutzer und Workloads sollten genau die Berechtigungen haben, die sie für ihre aktuelle Aufgabe brauchen – nicht mehr und nicht weniger. Das ist kein neues Prinzip der Sicherheit, aber Zero Trust setzt es konsequenter um. In der Praxis heißt das Just-in-time-Zugriff (Rechte für eine bestimmte Aufgabe erhöhen und danach wieder entziehen) und Just-enough-Access (begrenzen, welche Ressourcen ein Service-Account erreichen kann). Ziel ist, den Schadensradius zu minimieren: Wird eine Zugangsberechtigung kompromittiert, kann der Angreifer nur auf das zugreifen, was diese Berechtigung erlaubte.
Von einem Einbruch ausgehen. Entwerfen Sie Ihre Systeme so, als hätte ein Angreifer bereits in Ihrem Netzwerk Fuß gefasst. Das bedeutet, Ressourcen so zu segmentieren, dass die Kompromittierung einer Ressource keinen Zugriff auf andere ermöglicht, Daten bei der Übertragung und im Ruhezustand auch in internen Netzen zu verschlüsseln und neben der Prävention in Erkennung und Reaktion zu investieren. Perimetersicherheit ist auf Prävention optimiert. Zero Trust ist darauf optimiert, einen Vorfall einzugrenzen und schnell zu erkennen, wenn die Prävention versagt – was im Unternehmensmaßstab irgendwann geschieht.
Die Architekturkomponenten, die diese Prinzipien umsetzen
Um Zero-Trust-Prinzipien in eine funktionierende Architektur zu übersetzen, müssen bestimmte technische Komponenten zusammenwirken. Die Komponenten sind einzeln nicht neu – die meisten Organisationen haben einige davon bereits. Neu ist, wie sie integriert werden und welche Rolle der Netzwerkstandort spielt (keine) im Vergleich zu Identität und Gerätezustand (alles).
Identity Provider (IdP): Das Fundament einer Zero-Trust-Architektur. Okta, Azure AD und Google Workspace sind die vorherrschenden Unternehmenslösungen. Der IdP ist die maßgebliche Instanz für die Nutzeridentität, übernimmt die Authentifizierung (einschließlich MFA) und stellt Tokens aus, die andere Systeme validieren. Jede Zugriffsanfrage beginnt hier. Fällt der IdP aus, können Ihre Nutzer nicht arbeiten – deshalb ist eine hochverfügbare Architektur für den IdP nicht optional.
Gerätevertrauen: Neben der Nutzeridentität verlangt Zero Trust die Prüfung, ob das Gerät, von dem die Anfrage kommt, Ihre Sicherheitsvorgaben erfüllt. Wird es von Ihrem MDM verwaltet? Hat es aktuelle Betriebssystem-Patches? Ist die Festplatte verschlüsselt? Ist der Endpunktschutz aktiv? Tools für Mobile Device Management (MDM) wie Jamf oder Microsoft Intune liefern dieses Signal gemeinsam mit Endpoint-Detection-and-Response-Tools (EDR). Die Herausforderung besteht darin, Zugriffsrichtlinien auf Basis des Gerätezustands durchzusetzen, ohne so viel Reibung zu erzeugen, dass Nutzer Umgehungen suchen.
Mikrosegmentierung: Statt beliebige Kommunikation innerhalb eines Netzwerksegments zuzulassen, definiert die Mikrosegmentierung ausdrückliche Allow-Listen zwischen Workloads. Ein Webserver darf die Datenbank erreichen. Die Datenbank darf keine ausgehenden Verbindungen aufbauen. Eine HR-Anwendung darf den Payroll-Service erreichen. Sonst nichts. Tools wie Illumio und VMware NSX setzen Mikrosegmentierung auf Netzwerkebene um, Service Meshes wie Istio auf Anwendungsebene. Beide Ansätze erhöhen die betriebliche Komplexität, die gegen den Sicherheitsgewinn abgewogen werden muss.
Kontinuierliche Verifizierung: Anders als beim Perimetermodell, wo die Authentifizierung einmal beim Login stattfindet, bewerten Zero-Trust-Systeme den Zugriff fortlaufend neu. Session-Tokens haben kurze Laufzeiten. Auffälliges Verhalten (ein Login aus Vietnam, obwohl sich der Nutzer normalerweise aus Singapur anmeldet, ein Datenbankzugriff um 3 Uhr nachts, obwohl der Nutzer sonst zu Bürozeiten arbeitet) löst zusätzliche Authentifizierungsschritte oder das Beenden der Sitzung aus. Das ist das Prinzip „von einem Einbruch ausgehen“ in der Praxis: Eine Sitzung gilt nicht deshalb als vertrauenswürdig, weil sie vor 8 Stunden korrekt authentifiziert wurde.
Zero Trust und VPN: Ein ehrlicher Vergleich
VPNs sind nicht von Natur aus unsicher. Sie sind ein Werkzeug für ein bestimmtes Problem – einen verschlüsselten Tunnel von einem entfernten Gerät in ein Netzwerk aufzubauen – und lösen es innerhalb ihrer Designgrenzen recht gut. Das Problem ist, dass dieses Problem für viele moderne Organisationen das falsche ist.
Wenn sich ein Nutzer per VPN verbindet, erhält er in der Regel Zugang zu einem Netzwerksegment, nicht zu einer bestimmten Anwendung. Je nach Konfiguration des VPN kann das Zugriff auf viele Ressourcen bedeuten, die der Nutzer legitimerweise nicht braucht. In einer Studie von Zscaler aus dem Jahr 2021 gaben 76 % der Sicherheitsfachleute an, dass VPN-Nutzer oft weitergehenden Zugriff haben, als ihre Rolle erfordert. Das verstößt gegen das Prinzip der minimalen Rechte und ist eine direkte Folge der VPN-Architektur: Das VPN gewährt Netzwerkzugang, und der Zugriff auf Anwendungen wird (falls überhaupt) durch separate Kontrollen durchgesetzt, die oft uneinheitlich sind.
VPNs verursachen im großen Maßstab außerdem ein Performanceproblem. Wird der Datenverkehr über einen VPN-Konzentrator umgeleitet, entstehen Latenz und Kapazitätsgrenzen, die akut werden, wenn große Teile der Belegschaft remote arbeiten. Organisationen, die ihr VPN für den Anteil von 20–30 % der Belegschaft ausgelegt hatten, der vor der Pandemie remote arbeitete, stießen an Grenzen, als 2020 mehr als 80 % der Belegschaft ins Homeoffice wechselten.
Tools für Zero Trust Network Access (ZTNA) – Zscaler Private Access, Cloudflare Access, Palo Alto Prisma Access – ersetzen das VPN durch Zugriffskontrolle auf Anwendungsebene. Nutzer authentifizieren sich am ZTNA-Proxy, der ihre Identität und den Gerätezustand bewertet und Zugriff auf die bestimmten Anwendungen gewährt, für die sie berechtigt sind. Der Datenverkehr läuft direkt zur Anwendung, statt über einen Konzentrator umgeleitet zu werden. Der Zugriff ist auf Anwendungsebene statt auf Netzwerkebene begrenzt, nachvollziehbar und widerrufbar.
Implementierungs-Roadmap: Wie Organisationen das tatsächlich angehen
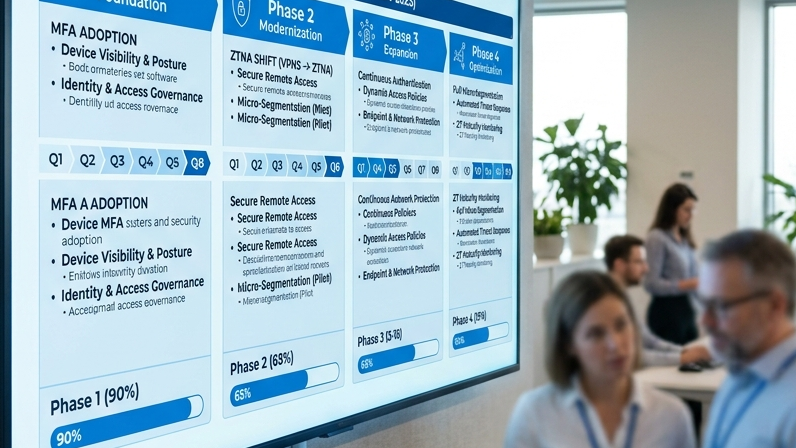
Die Umstellung auf Zero Trust ist ein Programm über mehrere Jahre und kein Produkt-Rollout. Organisationen, die eine bedeutende Zero-Trust-Umsetzung erfolgreich abgeschlossen haben, gehen meist in Phasen vor und erzielen in jeder Phase Sicherheitsgewinne, statt die vollständige Transformation abwarten zu müssen, bevor sich ein Nutzen einstellt.
Phase 1 – Konsolidierung der Identitäten (3–6 Monate): Die Authentifizierung wird in einem einzigen IdP zusammengeführt. MFA wird flächendeckend aktiviert – nicht als optionale Nutzerpräferenz, sondern als verbindliche Richtlinie. Service-Accounts werden geprüft und ungenutzte Zugangsdaten entfernt. Allein diese Phase schließt einen erheblichen Anteil gängiger Angriffsvektoren. Der Verizon Data Breach Investigations Report 2022 stellte fest, dass 80 % der Sicherheitsverletzungen durch Hacking kompromittierte Zugangsdaten nutzten.
Phase 2 – Geräteverwaltung (3–6 Monate): Alle Endgeräte werden im MDM registriert. Vorgaben für den Gerätezustand werden als Zugriffsbedingung definiert und durchgesetzt. EDR wird auf allen Geräten ausgerollt. Signale zum Gerätezustand beginnen, in Entscheidungen zu Zugriffsrichtlinien einzufließen. Am Ende von Phase 2 wissen Sie, dass die Geräte, die sich mit Ihren Systemen verbinden, verwaltet sind und Ihre Sicherheitsvorgaben erfüllen.
Phase 3 – Zugriffskontrolle für Anwendungen (6–12 Monate): Das VPN wird für den Remote-Zugriff auf interne Anwendungen durch ZTNA ersetzt. SSO mit Ihrem IdP wird für alle Geschäftsanwendungen eingeführt (das ist schwieriger, als es klingt – viele Altanwendungen unterstützen moderne SAML/OIDC-Abläufe nicht). Die Durchsetzung von Richtlinien für bedingten Zugriff, die Gerätezustand, Nutzerverhalten und Risikosignale berücksichtigen, beginnt.
Phase 4 – Segmentierung der Workloads (6–12 Monate): Kritische Workloads werden mikrosegmentiert. Für die Kommunikation zwischen Services werden ausdrückliche Allow-Listen definiert. Für den internen Service-Verkehr wird Mutual TLS eingeführt. Die Logging- und Monitoring-Infrastruktur wird aufgebaut, um auffällige laterale Bewegungen zu erkennen. Am Ende von Phase 4 hat Ihre Umgebung bei jeder Kompromittierung einen spürbar kleineren Schadensradius.
Häufige Fallstricke: Wo Zero-Trust-Transformationen ins Stocken geraten
Die Fehlerbilder bei Zero-Trust-Umsetzungen sind gut dokumentiert, weil viele Organisationen es versucht haben. Die häufigen Fallstricke vorab zu kennen ist der klarste Weg, sie zu vermeiden.
Zu viel Komplexität in der anfänglichen Architektur. Organisationen, die versuchen, die vollständige Zero-Trust-Architektur in einem einzigen Programm umzusetzen, kommen oft ins Stocken, weil der Umfang zu groß ist, um den Schwung zu halten. Das oben beschriebene phasenweise Vorgehen funktioniert, weil jede Phase greifbare Sicherheitsgewinne liefert, die weitere Investitionen rechtfertigen. Eine „vollständige Zero-Trust-Transformation“ in einer Phase ist ein Mehrjahresprogramm ohne Zwischenergebnisse und damit anfällig für Budgetkürzungen, wenn sich die Prioritäten der Organisation verschieben.
Reibung für Nutzer, die Umgehungen provoziert. Zero Trust bringt Reibung in die Nutzererfahrung – MFA-Abfragen, Pflicht zur Geräteregistrierung, bedingte Zugriffsrichtlinien, die nicht verwaltete Geräte blockieren. Ist die Reibung zu groß, suchen Nutzer Umgehungen: Sie leiten Geschäfts-E-Mails an private Konten weiter, nutzen private Geräte, um der MDM-Registrierung zu entgehen, oder teilen Zugangsdaten, um durch Richtlinien blockierten Zugriff zu umgehen. Diese Umgehungen schaffen die Sicherheitslücken neu, die Sie schließen wollten. Die Nutzererfahrung richtig hinzubekommen erfordert den Input echter Nutzer und nicht nur der Sicherheitsteams.
Zero Trust als einmaliges Projekt behandeln. Die Zugriffsrichtlinien, die heute passen, passen in 18 Monaten nicht mehr, wenn sich Ihr Geschäft verändert, neue Anwendungen hinzukommen und sich die Bedrohungslage entwickelt. Zero Trust erfordert dauerhaften operativen Einsatz: Zyklen zur Überprüfung der Richtlinien, Durchsetzung der Gerätekonformität, Log-Analyse und Incident Response. Organisationen, die es als abzuschließendes Projekt statt als dauerhaft zu pflegende Praxis behandeln, sehen ihr Zero-Trust-Sicherheitsniveau typischerweise innerhalb von 12–24 Monaten nach der ersten Umsetzung sinken.
Zero Trust aufbauen mit GTEMAS
Die Security-Praxis von GTEMAS arbeitet mit Organisationen in jeder Reifephase von Zero Trust – von der ersten Bestandsaufnahme und der Entwicklung einer Roadmap über die technische Umsetzung einzelner Komponenten bis hin zum laufenden Managed-Security-Betrieb. Unser Ansatz beginnt damit, Ihr tatsächliches Bedrohungsmodell und Ihr Risikoprofil zu verstehen, statt anzunehmen, dass ein generisches Rahmenwerk direkt auf Ihren Kontext passt.
Die Umstellung auf Zero Trust umfasst Technologieentscheidungen, die Ihre Sicherheitsarchitektur für Jahre prägen. Die grundlegenden Entscheidungen richtig zu treffen – Auswahl des IdP, Ansatz der Geräteverwaltung, Segmentierungsstrategie – ist wichtiger, als auf dem falschen Weg schnell voranzukommen. Wenn Ihre Organisation prüft, wo sie anfangen oder wie sie eine bestehende Zero-Trust-Initiative beschleunigen kann, bieten wir eine strukturierte Bestandsaufnahme und eine realistische Implementierungs-Roadmap an.