

分散したContract Talentチームのコンプライアンスをめぐる矛盾
毎週のように、役員会議室でこんな場面が繰り返されています。ある欧州企業が、自社のエンジニアでは手が回らないロードマップを加速するため、ベトナムやインドにContract Talentチームを迎えたいと考えています。CFOはその経済性を気に入り、CTOはその人材プールを気に入っています。そこでDPO(Data Protection Officer、データ保護責任者)が手を挙げて尋ねます。「EU域外のエンジニアがEU市民のデータにアクセスする場合、GDPRへの準拠をどう確保するのですか」。
会議室は静まり返ります。質問が不当だからではありません。まったく正当な質問です。ただ、多くの組織には明確な答えがないのです。分散したContract Talentチームが機能することは知っています。GDPRが重大であることも知っています。しかし、その両方を同時に成り立たせる方法は、まだ見つけていません。
良い知らせは、これは解決済みの問題だということです。今日、数千の企業が、コンプライアンスを満たした、地理的に分散したエンジニアリングチームを運営しています。ただし、解決策は単一のツールや法的な文書ではありません。技術的な統制、組織のプロセス、契約上の枠組みを組み合わせ、それらが連携して機能する必要があります。
法的な状況を理解する
国際的なデータ移転に関するGDPRの中核の原則は、明快です。EU居住者の個人データは、「十分な」データ保護を提供する国で処理するか、その差を補う特定の法的な仕組みのもとでのみ処理できます。
ベトナム、インド、東南アジアのほとんどの国は、EUの十分性認定のリストに入っていません。そこでデータを処理できないという意味ではありません。追加の保護措置が必要だという意味です。
主な仕組みは、標準契約条項(Standard Contractual Clauses、SCC)です。欧州委員会が事前に承認した契約のひな形で、データ処理者(Contract Talentチームを提供するエンジニアリングパートナー)に、GDPRと同等の義務を負わせます。2020年のSchrems II判決以降、SCCだけでは不十分です。移転影響評価(Transfer Impact Assessment、TIA)も実施する必要があります。受け入れ国の法的環境を評価し、どのような補完措置を講じるかを記録するものです。
米国の企業の場合は、状況が少し異なります。SOC 2 Type IIの認証は、セキュリティ統制を示す事実上の標準です。法的にはGDPRと同等ではありませんが、分散チームでSOC 2への準拠を達成すれば、GDPRが求める技術的な統制の大半を満たし、エンタープライズのクライアントの期待にも応えられます。
実際に機能する技術的な統制
法的な枠組みがルールを定め、技術的な統制がそれを強制します。コンプライアンスを満たしたオフショアのエンジニアリング環境は、実際には次のようなものです。
仮想デスクトップ基盤(VDI)
最も効果的な技術的統制は、本番データが物理的に法域の外へ出ないようにすることです。VDIは、開発環境をEU域内のデータセンターに置くことで、これを実現します。ベトナムの開発者は、画面にピクセルを描画する仮想デスクトップに接続します。実際のデータ、コード、データベース接続は、フランクフルトやダブリンにとどまります。
これは理論上の話ではありません。私たちは、複数のクライアント案件で、AWS WorkSpaces(eu-central-1)上にVDI環境を運用しています。開発者の体験は実用的です。ホーチミン市からフランクフルトへのレイテンシは、標準的なインターネット経路で通常250–300msで、IDEやターミナルでの作業には問題ありません。コード補完、ファイルの閲覧、デバッグは、すべて通常どおり動きます。主な摩擦は、ビデオ通話と大きなファイルの転送で、これらは機密を含まない別のチャネルで処理します。
データマスキングと匿名化
すべての開発タスクに、実データが必要なわけではありません。ほとんどの機能開発では、マスキングした、または合成したデータで足り、コンプライアンスが大幅に単純になります。
データマスキングはデータベースのレベルで実装します。Delphixのようなツールや、独自のETLパイプラインを使い、個人を特定できる情報を、現実的だが架空のデータに置き換えます。氏名はランダムな氏名になります。メールアドレスは生成されたアドレスになります。金融データは、統計的な分布を保ちつつ、個人への追跡可能性を失います。
ルールは単純です。開発者が仕事をするのに実データが要らないなら、実データへのアクセスを与えるべきではありません。これはコンプライアンスの要件であるだけでなく、侵害が起きた場合の被害の範囲を小さくする、セキュリティのベストプラクティスでもあります。
アクセス制御と監査
本番システムや実データへのすべてのアクセスは、記録され、理由が示され、時間が限られていなければなりません。次の方法で実装しています。
- ロールベースのアクセス制御(RBAC):開発者には、現在のタスクに必要な最小限の権限を与えます。フロントエンドの開発者にデータベースへのアクセスは要りません。QAエンジニアに本番デプロイの権限は要りません。
- ジャストインタイム(JIT)アクセス:本番のデバッグでは、チケットシステムでアクセスを申請し、リードが承認し、定められた時間(通常は4時間)が過ぎると自動的に取り消されます。
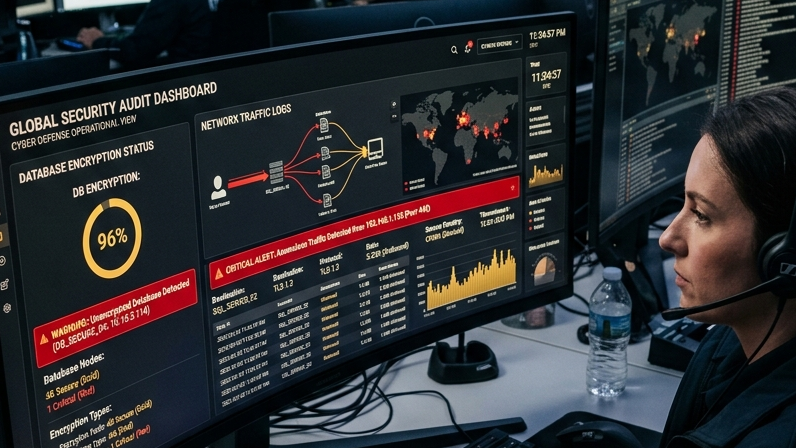
- 包括的な監査ログ:データへのすべてのアクセスイベントを、タイムスタンプ、ユーザーID、アクセスしたデータ、業務上の理由とともに記録します。これらのログはSIEMシステムに送られ、毎月レビューされます。
組織的な統制
組織の規律がなければ、技術的な統制は機能しません。コンプライアンスが崩れるのは、人の層であることが多いのです。開発者がデバッグのためにデータベースのダンプを手元のマシンにコピーする。QAエンジニアがバグ報告のために実際の顧客データのスクリーンショットを撮る。プロジェクトマネージャーが本番のURLを公開のSlackチャンネルで共有する。
これを防ぐには、トレーニング、プロセス、文化を組み合わせる必要があります。
- 必須のGDPRトレーニング:役割を問わず、すべてのチームメンバーが、オンボーディングの際にGDPRの意識向上トレーニングを受け、その後は毎年、復習を受けます。形だけのチェックではありません。トレーニングは、それぞれの業務の文脈に固有の、実際のシナリオを扱います。
- 明確なデータ分類:すべてのデータソースを分類し(公開、社内、機密、制限付き)、その分類がアクセス制御を決めます。開発者は、どの環境に実データがあり、どの環境が制限なく使えるかを把握しています。
- インシデント対応の手順:データ侵害の可能性が生じたとき、疑いの段階でも、チームは誰に連絡し、どの手順を踏むかを正確に把握しています。GDPRの侵害通知の期限は72時間です。侵害が起きてから手順を考えることはできません。
- DPOの関与:クライアントのData Protection Officerは、プロジェクトのキックオフと主要なアーキテクチャの判断に加わります。後回しにされる存在ではなく、開発が始まる前にデータ処理のアーキテクチャを承認する、ステークホルダーです。
例示のシナリオ:EUのクライアントと、ベトナムのContract Talentチーム
具体的にするために、このような案件がどのように組み立てられうるかを示す例示のシナリオを紹介します。仮定の例であり、特定のクライアントを描いたものではありません。
クライアントは、保険金請求の処理システムを作り直すために、12名のエンジニアによるContract Talentチームを必要としています。システムは、健康記録、金融情報、身分証明書類といった機微な個人データを扱い、そのすべてがGDPRとドイツの連邦データ保護法(BDSG)の対象です。
アーキテクチャは次のとおりです。すべての開発環境をAWS eu-central-1(フランクフルト)に置き、エンジニアはVDIで接続します。ステージング環境では、本番のスキーマから生成した完全に匿名化したデータを使い、実際の顧客レコードは1件もありません。本番へのアクセスは、強化された身元調査を受け、個別のデータ処理契約を結んだ、指名された2名のシニアエンジニアに限定します。
法的な枠組みは次のとおりです。クライアントと、データ処理者であるGTEMASとの間のSCC。文書化され、クライアントのDPOが承認した移転影響評価。AWS(インフラ)とVDIプロバイダーに対する復処理の契約。
想定する結果は、データインシデントがないこと、クライアントのコンプライアンスチームがいつでも確認できる監査証跡があること、そしてオンショアの請負業者との契約よりもリスクを抑えられる体制であることです。統制がより厳格で、監査証跡がより包括的だからです。
GTEMASのコンプライアンスフレームワーク
GTEMASにとって、コンプライアンスは後から付け足すサービスではありません。分散したContract Talentの契約を組み立てるすべての場面に組み込まれています。典型的な構成には、VDI基盤、データマスキングのパイプライン、JITアクセスを伴うRBAC、包括的な監査ログが含まれます。SOC 2の統制に沿うように契約を設計し、EUのデータが関わる場合は、移転影響評価を伴うSCCを用います。
コンプライアンスの運用上の手間は現実のものです。プロジェクトの立ち上げ時間が増え、VDIのための小さなインフラ費用が継続的にかかります。しかし、代わりに起こり得ること、つまり全世界の年間売上高の4%に達し得る規制上の制裁金や、コンプライアンスを示せないために単にクライアントを失うことと比べれば、すぐに元が取れる投資です。
分散したContract Talentチームとコンプライアンスは、対立しません。技術面と組織面の両方で、意図的に設計されたアーキテクチャが必要なだけです。これを正しく行う企業は、規制上のリスクを負わずに、グローバルなエンジニアリングのコストと人材の利点を活かせます。